本地Sophos互惠互利
关键词: 本地Sophos互惠互利 Sophos

 2026.10.28
文章来源:
Sophos邮件安全网关:企业邮箱的双向守门人Sophos邮件安全网关在企业邮件通道的入口与出口两侧同时布防,为日常邮件往来构筑起道关键屏障。其威胁检测引擎集成了多项前沿技术——AI智能分析、链接实时改写与校验、可疑附件沙箱动态运行、以及全球实时信誉库比对——能够精细识别并拦下垃圾邮件、伪装度较高的钓鱼邮件,以及夹带勒索程序、木马等恶意附件的攻击邮件,对针对员工发起的社会工程学手段与BEC商务邮件诈骗形成有力压制。除了inbound防护,网关还内置了数据防泄漏(DLP)模块,可按照预设策略对发往外部的邮件正文、附件以及收件人地址做持续审视。一旦检测到邮件正携带身份证号、银行卡号等敏感信息尝试出站,系统会自动阻断发送并触发告警;对于确需外发的重要商务邮件,网关也可自动施加加密处理,使整个邮件流转过程满足合规留痕要求。这样一套集"外防攻击、内控泄密"于一体的邮件防护体系,不在技术层面堵住了常见的邮件攻击入口,也在无形中带动员工养成更审慎的邮件使用习惯,成为企业邮件基础设施中不可或缺的智能化安全底座。Sophos 上网行为管理方案,经沃迪云落地部署,可规范内网互联网访问行为。本地Sophos互惠互利
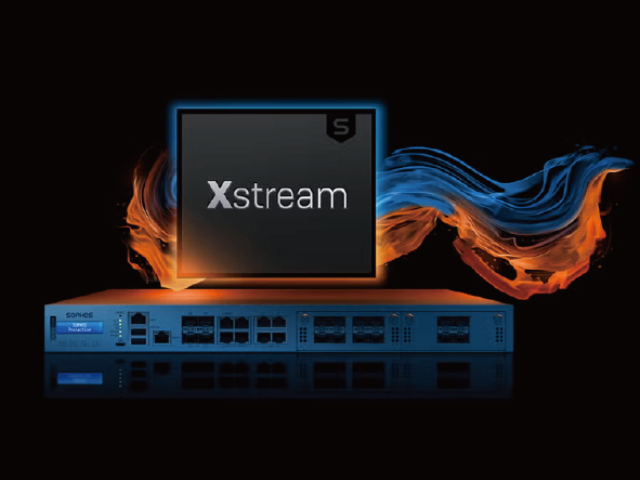
SophosSSLVPN:让远程接入既安全又顺手针对办公地点分散、员工频繁移动的分布式企业,Sophos推出的SSLVPN为远程访问提供了一条兼顾安全与体验的接入通道。其客户端覆盖Windows、macOS、iOS、Android等主流操作系统,员工完成一次身份认证后,即可顺畅登录到企业内网环境中,按需取用自己有权限访问的各类业务系统与文件资源。更重要的是,这套SSLVPN并非独有运行,而是与Sophos零信任访问体系深度打通:系统会结合登录者身份、终端设备的健康合规状态以及当前所处网络环境等多重因素,动态地为该会话分配适当的访问权限,严格恪守"小授权"原则,而不是一旦接入就开放整网资源。无论员工是在客户现场、出差途中还是居家办公,获得的安全校验强度与访问效率都与坐在公司工位上时保持一致;与此同时,所有远程流量都在加密隧道中传输,避免了企业核心数据直接暴露在公网环境中的风险。凭借这种设计,SophosSSLVPN帮助组织在推行混合办公模式时,不必在"让员工干活顺手"和"把安全守住"之间做非此即彼的取舍,而是让两者真正并行不悖。数字Sophos有什么Sophos Central 内置统一驾驶舱,把跨地域安全设备的日常运维变得轻松直观。
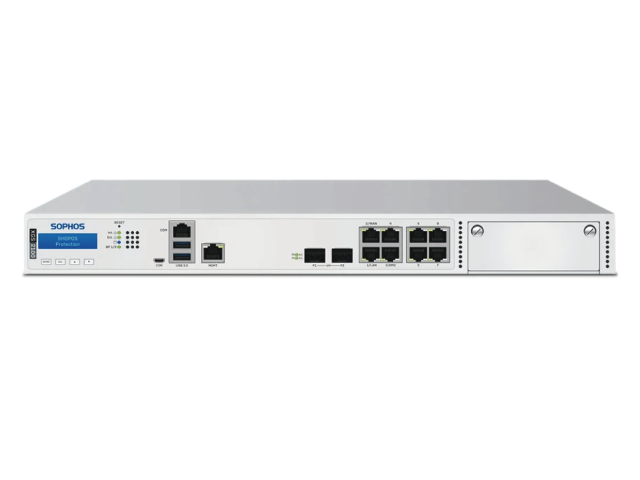
SophosDNS安全:在域名解析阶段就把威胁拦下SophosDNS安全服务依托云端持续更新的全球威胁情报库,在终端发起域名解析请求的瞬间就完成一次安全筛查,主动阻断对钓鱼站点、恶意软件分发域名以及僵尸网络指挥控制节点的访问尝试。由于防护动作发生在DNS查询这一环节,而不是等恶意代码已经落到终端之后再做检测,因此无论威胁是已经收录在案的老面孔,还是刚刚冒头的新型攻击,都能在时间被挡在门外。这种云端过滤模式还有一个明显优势——不需要在每台员工电脑或移动设备上额外安装代理客户端,从源头上减少了终端侧的维护负担。企业管理员只需登录SophosCentral控制台,即可按类别灵活配置网站访问过滤策略,对那些与工作无关或存在高风险的站点类别做统一拦截。这样做一方面能减少员工在上班时间访问无关站点的行为、提升整体工作产出,另一方面也降低了因员工误访问违规内容而给企业带来的法律与声誉风险。这种云原生的轻量防护方式,尤其适合用来补位那些自身防护能力薄弱的IoT终端,以及数量庞杂、难以统一管控的员工自带设备(BYOD)场景,为整个网络补上一道关键的前置防线。
SophosWeb服务器防护:把好对外应用的应用层关口Sophos防火墙内置的Web服务器保护模块,是专门为那些直接暴露在公网上的Web业务系统量身打造的一层应用级防护。它能够有效对抗OWASPTop10中所列的各类典型Web攻击手法,包括SQL注入、跨站脚本(XSS)、远程文件包含、命令注入等常见入侵路径。在防护逻辑上,模块并非只会生硬套用静态规则,而是融合了预置签名库与自适应学习能力:系统上线初期会先对正常业务流量的访问行为做自动建模,逐渐归纳出与该应用真实业务逻辑相匹配的访问基线,再以此为基准生成贴合实际的个性化防护策略。在此基础上,管理员也可以结合自家业务的独有特点对规则做进一步微调,让恶意请求被精细识别和拦截,同时尽量避免把正常用户的合法访问误判为攻击而挡在门外。通过对HTTP/HTTPS流量做深度还原与实时威胁阻断,该模块在不影响业务正常运转的前提下,明显压低了因Web应用存在漏洞而可能引发的数据外泄、网页被篡改或服务被迫中断等风险,为企业对外发布的各类网站与Web应用筑起一道可靠、稳固的防护屏障。沃迪云拥有终端安全、数据防泄漏等安全方案,覆盖客户网络边界到终端防护场景。
Sophos云安全:让防护跟着云工作负载一起跑Sophos针对AWS、Azure、GoogleCloud等主流公有云平台上运行的业务负载,提供了原生深度集成的一体化安全保护。其云工作负载保护平台(CWPP)能够自动盘点并摸清云上资产家底,覆盖虚拟机、容器实例、无服务器函数以及各项关键云配置,对它们的安全状态做持续跟踪,并对照CIS基线、PCIDSS、GDPR等业内常见合规框架做差距评估。平台同时把EDR/XDR检测能力延伸到云端,可实时捕捉并响应云原生环境中出现的恶意行为、漏洞利用以及异常操作。更具特色的是,通过与各大云厂商开放API的紧密对接,Sophos的安全策略不再是静态绑定的——当云上工作负载因业务波动而被自动拉起、跨区域迁移或弹性扩容缩容时,对应的安全防护也会随之自动下发、动态适配,真正实现"负载走到哪里,安全就跟到哪里"。这种设计让企业在充分享受云计算弹性与敏捷红利的同时,依然能获得不打折的企业级防护;而在云服务商与客户之间的"责任共担"模型下,客户侧应当承担的那部分安全责任也被切实落地,从源头上减少了因配置疏漏而导致的云资产意外暴露风险。Sophos 产品支持虚拟化部署,可根据各类数据中心环境灵活适配落地。山东Sophos供应商
针对数据防泄漏需求,沃迪云结合 Sophos 相关产品,构建企业数据防护体系。本地Sophos互惠互利
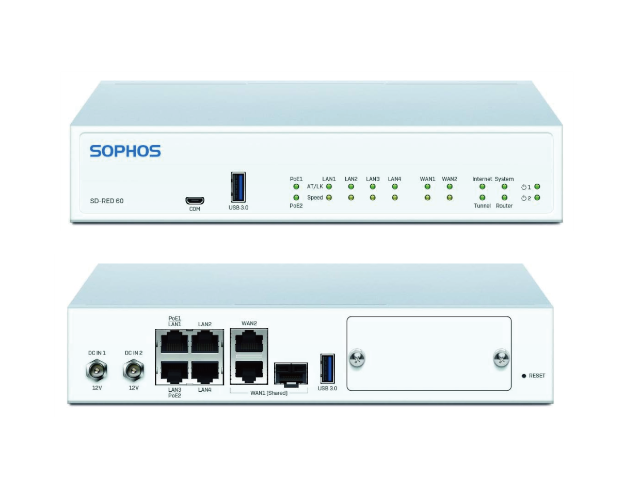
分布式组网:远程站点零接触上线,广域网智能选路Sophos在分支互联场景下提供了一套组合拳:把RED系列远程扩展设备与总部防火墙搭配使用,就能为分公司、连锁门店等远端站点交付一种"零接触部署"的安全网络延伸方案。远端网点只要接上电、连好线,设备就会自动与总部建立加密隧道,把分支网络无缝并入企业主干网中;这意味着所有分支机构的流量在出口处统一经过总部防火墙的检测策略,所受到的安全防护等级与总部办公室完全一致,而不需要在每个小门店单独堆一台安全设备。在总部一侧,Sophos防火墙本身就集成了成熟的SD-WAN能力,可以做智能路径推荐与多链路负载分担——系统会结合业务应用的优先级以及每条广域网线路的实时质量情况,自动为不同流量挑选合适的出口,既保障了语音、视频会议这类关键业务的流畅体验,又把一般性流量灵活分摊到成本更低的互联网线路上,避免了昂贵专线被低价值流量白白占用。凭借"RED远程接入+SD-WAN智能选路"的组合,企业得以搭起一张高效、灵活且全程受控的现代化广域网,为多点分布的业务扩张打下稳固的网络地基。本地Sophos互惠互利
杭州沃迪云信息技术有限公司汇集了大量的优秀人才,集企业奇思,创经济奇迹,一群有梦想有朝气的团队不断在前进的道路上开创新天地,绘画新蓝图,在浙江省等地区的通信产品中始终保持良好的信誉,信奉着“争取每一个客户不容易,失去每一个用户很简单”的理念,市场是企业的方向,质量是企业的生命,在公司有效方针的领导下,全体上下,团结一致,共同进退,**协力把各方面工作做得更好,努力开创工作的新局面,公司的新高度,未来杭州沃迪云信息技术供应和您一起奔向更美好的未来,即使现在有一点小小的成绩,也不足以骄傲,过去的种种都已成为昨日我们只有总结经验,才能继续上路,让我们一起点燃新的希望,放飞新的梦想!

- 绿色环保Sophos诚信合作 2026-10-26
- 重庆Sophos报价表 2026-10-26
- 浙江Sophos产品介绍 2026-10-26
- 质量Sophos技术 2026-10-26
- 江苏Sophos怎么用 2026-10-26
- 北京Sophos 2026-10-26
- Sophos欢迎选购 2026-10-26
- Sophos技术指导 2026-10-26



- 01 内蒙古低剖面内置天线
- 02 广东智能预案无人机平台
- 03 湖南靠谱的至盛ACM8628
- 04 湖南流畅目标识别供应商
- 05 北京测温光纤传感器价格多少
- 06 嘉兴医疗面贴面板生产厂家
- 07 江苏低压线目标识别情况
- 08 江苏Sophos价格行情
- 09 广东学校校服管理平台
- 10 深圳智慧工业动环一体屏找哪家