电子Sophos销售
关键词: 电子Sophos销售 Sophos

 2026.11.02
文章来源:
SophosInterceptX:终端侧的一体化主动防护引擎SophosInterceptX把多项业界领先的终端防护技术有机整合在同一代理之中,了当前终端安全领域的前沿水准。其主要是一套基于深度学习算法的恶意软件识别引擎,面对那些尚未被传统特征库收录的新型样本,依然能够做出精细判断。配合内置的漏洞利用防护(ExploitProtection)模块,它可以在内存层就把无文件攻击、进程注入等高级攻击手法拦下来,而不是等恶意代码落地运行之后再做检测。InterceptX相当有辨识度的能力在于自研的反勒索技术:一方面实时监测并阻断任何异常的文件批量加密行为,另一方面借助独特的文件"回滚"机制,在遭受勒索加密之后,能够自动把被篡改或锁住的用户文档还原到加密前的状态。此外,平台还提供RootCauseAnalysis(根因分析)功能,以可视化方式把整条攻击链路完整绘制出来——从攻击者相对初的入侵入口,到中途在内部横向移动的路径,再到相对终试图达成的破坏目标都一目了然。安全团队借此可以迅速锁定真正的攻击源头,把残留威胁清扫干净,并针对性修补系统薄弱环节,推动终端防护从"事后救火"真正迈入"主动设防"的新阶段。Sophos 兼容主流 IT 基础架构,充分保护客户已有投资不被浪费。电子Sophos销售
定制化集成:让Sophos安全能力嵌进客户现有IT体系企业专属技术服务团队可以根据客户现场环境,量身定制Sophos全系列产品的深度对接集成方案,让整套防护能力与客户现有IT基础设施无缝适配。举例来说,我们可以通过开放API、Syslog等标准数据通道,把Sophos防火墙、终端EDR产生的全量安全日志实时推送到客户正在使用的SOC、SIEM运维分析平台——无论是Splunk、QRadar这类商用产品,还是企业自研的安全管理系统——实现告警统一归集与多源事件的关联研判。针对企业内部特有的业务流转场景,比如人员入职、员工离职、业务应用发布等标准化流程,我们还能开发专属自动化脚本,对接SophosCentral云端平台,成安全策略的智能调度与自动下发执行。除此之外,服务内容还覆盖自定义安全报表模板、对接AD/LDAP等企业身份库,以及打通各类IT服务管理工具实现流程联动,真正让Sophos方案深度融入企业日常运维的每一个环节,同步释放防护价值与IT运维的整体运转效率。四川Sophos24小时服务沃迪云在项目交付后持续跟进,主动了解客户使用情况,及时响应优化需求。
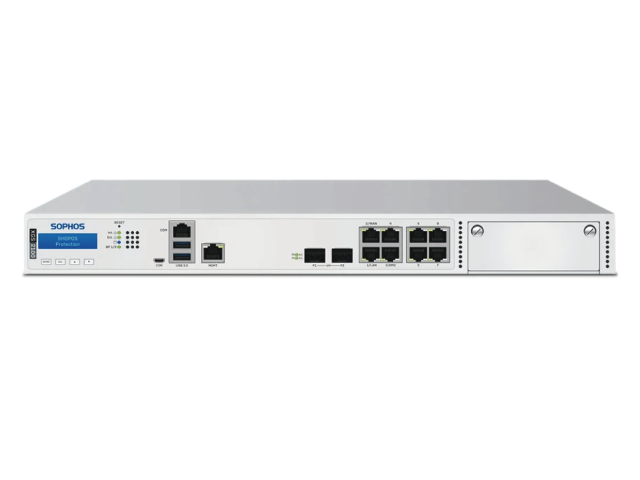
防火墙+XDR组合:一张网看清,一处发现全网联动把Sophos网关防火墙与SophosXDR端点安全套件组合部署,能够搭起一套高度互通、一体化运转的全域防御架构,完整打通网络边界与企业各类终端之间的安全链路,让两端的防护能力真正联动起来。当网关设备监测到链路上出现可疑访问或异常交互行为时,会立刻把采集到的风险特征同步给端点安全管控模块,精细追溯恶意行为的发起源头,同时自动把已经失陷、存在隐患的终端隔离阻断。这套双向互通的协同架构,把从风险发现到处置收尾的整体周期明显压缩,从源头压住勒索软件、APT高级持续性渗透等复合威胁在内网里横向蔓延。XDR模块对终端上的全部操作行为做精细化深度研判,再结合防火墙采集的全网流量日志作为佐证,为企业安全运维人员拼出一张覆盖网络边界、办公终端、业务服务器的完整攻击态势图,全面优化风险排查与事件溯源取证的整体处置效率。
Sophos防火墙内置SD-WAN:让多链路智能选路Sophos防火墙在硬件性能之上集成了成熟的SD-WAN能力,能够对企业同时接入的多条广域网线路实施统一的智能化调度与管理。设备会持续探测每条链路的实时状态——包括带宽余量、往返时延、丢包比例以及网络抖动水平——并根据探测结果动态决策:当员工正在进行VoIP通话或参与视频会议这类对延迟敏感的关键业务时,相关流量会被自动切换到当时质量比较好的那条链路上传输,从而保障通话清晰、画面流畅,让终用户获得稳定无卡顿的使用感受。在此基础上,SD-WAN还支持按应用类别做差异化的流量编排与负载分担:对体验要求高的主要业务优先保障,而网页浏览、文件下载等一般性流量则可以灵活分流到成本更低的普通互联网链路上承载,不再一味占用昂贵的专线资源。这种"好钢用在刀刃上"的调度方式,在不影响业务体验的前提下,明显降低了企业在专线租赁上的长期开支。更难得的是,整套SD-WAN能力随防火墙一体机提供,部署时不需要对现有网络拓扑做大规模改造,非常适合用于多分支互联以及加速云端应用访问这两类典型场景。数据防泄漏项目实施中,沃迪云协助客户设置文档访问权限,管控外发行为。
混合办公模式普及之后,远程接入、多分支机构互联给政企网络安全带来新的挑战,杭州沃迪云信息技术有限公司借助Sophos防火墙内置的VPN与零信任访问能力,为客户搭建安全远程接入体系。Sophos方案支持分支机构IPsec互联、员工远程SSL接入,结合身份权限管控,限定远程用户可以访问的内部业务资源,减少大范围暴露内网资产带来的风险。沃迪云工程师会根据客户分支机构分布、远程人员规模规划接入架构,设置身份认证方式、访问时段、资源权限,测试不同网络环境下的接入稳定性。上线之后持续监控接入日志,识别异常登录行为,及时调整访问策略,同时把远程接入模块纳入整体运维体系,遇到接入故障快速响应排查,兼顾远程办公便捷性和内网安全。Sophos 为连锁零售门店提供统一安全策略与集中管控,多店一处管理。信息化Sophos供应商
沃迪云运维 SLA 达到 99%,用标准化服务流程保障客户安全服务持续可用。电子Sophos销售
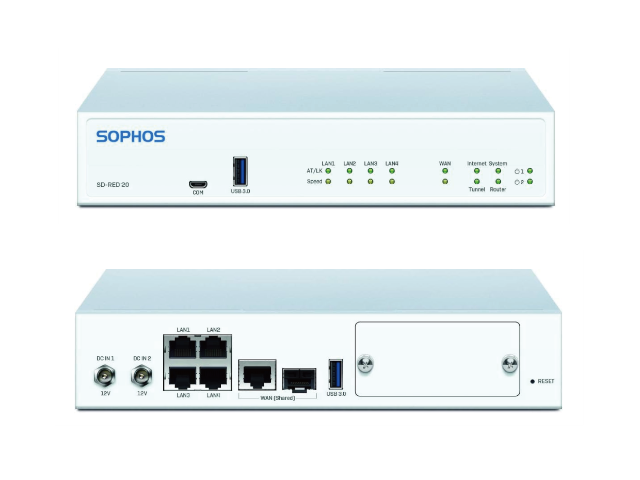
分布式组网:远程站点零接触上线,广域网智能选路Sophos在分支互联场景下提供了一套组合拳:把RED系列远程扩展设备与总部防火墙搭配使用,就能为分公司、连锁门店等远端站点交付一种"零接触部署"的安全网络延伸方案。远端网点只要接上电、连好线,设备就会自动与总部建立加密隧道,把分支网络无缝并入企业主干网中;这意味着所有分支机构的流量在出口处统一经过总部防火墙的检测策略,所受到的安全防护等级与总部办公室完全一致,而不需要在每个小门店单独堆一台安全设备。在总部一侧,Sophos防火墙本身就集成了成熟的SD-WAN能力,可以做智能路径推荐与多链路负载分担——系统会结合业务应用的优先级以及每条广域网线路的实时质量情况,自动为不同流量挑选合适的出口,既保障了语音、视频会议这类关键业务的流畅体验,又把一般性流量灵活分摊到成本更低的互联网线路上,避免了昂贵专线被低价值流量白白占用。凭借"RED远程接入+SD-WAN智能选路"的组合,企业得以搭起一张高效、灵活且全程受控的现代化广域网,为多点分布的业务扩张打下稳固的网络地基。电子Sophos销售
杭州沃迪云信息技术有限公司在同行业领域中,一直处在一个不断锐意进取,不断制造创新的市场高度,多年以来致力于发展富有创新价值理念的产品标准,在浙江省等地区的通信产品中始终保持良好的商业口碑,成绩让我们喜悦,但不会让我们止步,残酷的市场磨炼了我们坚强不屈的意志,和谐温馨的工作环境,富有营养的公司土壤滋养着我们不断开拓创新,勇于进取的无限潜力,杭州沃迪云信息技术供应携手大家一起走向共同辉煌的未来,回首过去,我们不会因为取得了一点点成绩而沾沾自喜,相反的是面对竞争越来越激烈的市场氛围,我们更要明确自己的不足,做好迎接新挑战的准备,要不畏困难,激流勇进,以一个更崭新的精神面貌迎接大家,共同走向辉煌回来!

- 本地Sophos售价 2026-11-01
- 工业Sophos销售 2026-11-01
- 绿色环保Sophos大概价格多少 2026-11-01
- 上海Sophos诚信合作 2026-11-01
- Sophos有什么 2026-11-01
- 重庆Sophos规格尺寸 2026-11-01
- 质量Sophos介绍 2026-10-31
- 浙江工业Sophos 2026-10-31


- 01 莆田一体柜采显一体屏服务商
- 02 调度平台无人机平台渠道商
- 03 深圳车载自组网市场价
- 04 宿迁零售行业GEO服务公司推荐
- 05 电子Sophos销售
- 06 北京本地Sophos
- 07 综合应用平台无人机平台系统
- 08 自助新零售智能装备引流
- 09 定制智能校徽哪家专业
- 10 苏州低压柜厂家