电子Sophos诚信合作
关键词: 电子Sophos诚信合作 Sophos

 2026.11.05
文章来源:
零信任落地:按身份给内网自动分区Sophos交换机与防火墙深度联动,搭起一套真正面向零信任架构的策略驱动型内网安全体系,彻底跳出了传统网络靠静态IP配置权限的老路子。当有线或无线用户接入内网时,Sophos防火墙会实时从云端调取该用户的部门、角色、所属用户组等身份信息,自动通知接入层交换机把对应端口划入指定的安全VLAN,并同步下发与之匹配的精细化访问控制策略。这种基于身份的微分段能力,把内网不同区域之间的访问权限做了严格隔离——即便某一台终端不幸被攻陷,攻击者也别想在内网里自由横向游走、扩散战果。杭州沃迪云科技拥有丰富的内网改造落地经验,可以协助企业对现有网络做平滑升级,在不影响日常业务正常运转的前提下,逐步搭起一套高韧性的内网安全防护架构。客户进行等保测评时,沃迪云协助整理安全日志,满足测评审计资料要求。电子Sophos诚信合作
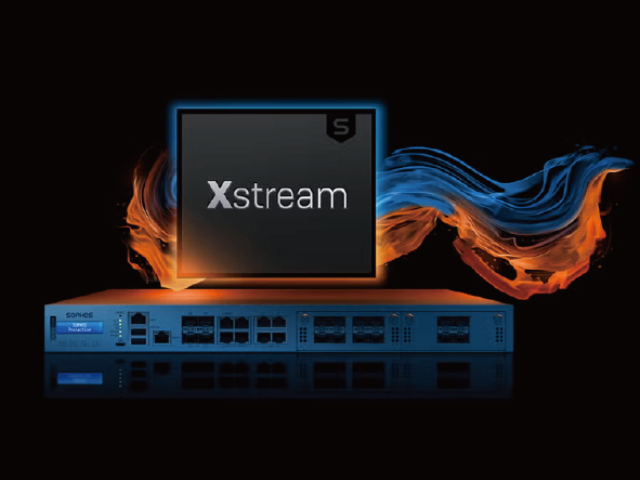
Sophos智能QoS:把宝贵带宽优先留给关键业务Sophos防火墙内置了智能QoS带宽管控能力,可以从应用类别、用户身份、IP网段以及物理端口等多个维度对流量做整形与调度。运维人员能够为ERP、CRM、远程会议、线上诊疗这类核心业务系统单独划出带宽保障通道,即便在网络使用高峰时段,这些关键应用依然能拿到低时延、高稳定的传输资源。与之相对,网页浏览、视频流媒体、社交娱乐等非业务类流量则可以被设定配额上限,避免无关应用把办公带宽白白占满。这套QoS还支持按时间段做灵活策略编排:工作时间内自动限制P2P下载、在线游戏、大文件传输等高带宽消耗行为,到了非工作时段再自动放开,把闲置资源充分利用起来。凭借不依赖端口的深度应用识别能力与动态优先级调度机制,Sophos让关键业务始终跑在快车道上,普通流量则被合理分流,既提升了终端用户的日常体验,也让整条链路的带宽利用率更上一层楼,从根本上杜绝因带宽互相争抢而造成的办公卡顿甚至业务中断,帮助企业让有限的网络资源真正服务于最有价值的业务。重庆Sophos质量沃迪云重大活动期间提供重保服务,持续监控客户网络,保障关键时期网络稳定。
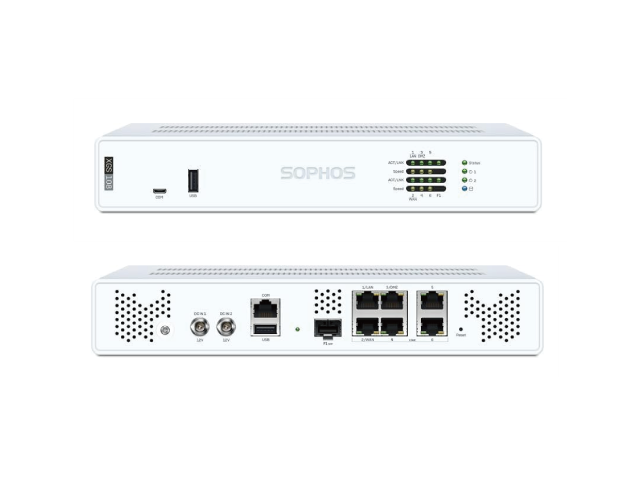
医疗行业专属:守护患者数据与业务连续性面向医疗领域,Sophos将保护的重心放在那些受HIPAA、GDPR等强监管法规约束的电子病历(EHR)与患者隐私信息上。其下一代防火墙内置了数据防泄漏(DLP)能力,能够对网内流量做实时分析,通过智能识别模型精细捕捉并自动阻断各类违规外传患者数据的行为——无论是通过邮件附件、网盘同步还是即时通讯工具外发。在终端一侧,Sophos借助EDR/XDR技术把防护范围延伸到医生办公电脑、病房移动查房推车以及各类医疗IoT设备上,抵御勒索软件与恶意程序,避免关键诊疗设备因被攻击而宕机、造成患者数据外泄。针对护理场景高度依赖无线网络的特点,Sophos无线方案为护士手持PDA、移动查房车等终端构建了高可靠、加密且逻辑隔离的接入环境,确保诊疗业务不中断。上述各模块并非彼此孤立,而是在统一平台下协同联动、集中管理,既帮助医院稳稳跨过医疗行业较高的合规门槛,也真正搭建起一个兼顾安全、稳定与隐私的智慧医疗运行环境。
Sophos零信任访问:跳出边界思维的新型访问控制Sophos推出的零信任网络访问(ZTNA)方案,以"默认不信任、持续做验证"为主要设计哲学,彻底颠覆了过去那种"进了内网就等于可信"的边界式防护思路。依托SophosFirewall或独有的ZTNA网关,方案会对每一次访问内部业务系统的请求进行动态审查——无论请求发起者身处公司办公网内部还是外部互联网,都要经过同一套严格的校验流程:先核验用户身份,再检查终端设备的健康合规状态,结合访问时段、地点、行为特征等上下文因素做实时风险判定。通过这种细粒度授权机制,用户登录后只能看到并被允许访问那些明确分配给自己的特定应用,而不再像传统VPN那样一旦接入就暴露整网资源。这种"按需开门、相对小授权"的做法明显压缩了可被利用的攻击面,即便某个账号或终端不幸失陷,攻击者也难以在内部网络中自由横向移动。从整体上看,SophosZTNA帮助企业把防护重心从"守大门"转向"管访问",大幅提升了在混合办公与远程互联常态化背景下的整体安全韧性。依托信任立方服务理念,沃迪云搭建三位一体专业服务体系,保障项目全周期稳定运行。
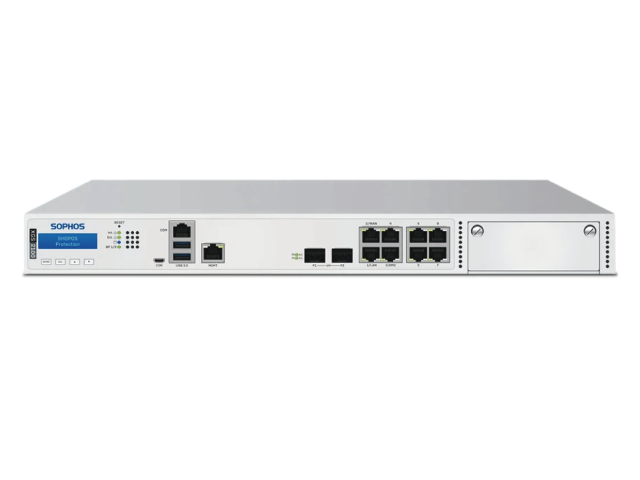
SophosXGSIPS:双引擎联动,秒级拦下最新攻击SophosXGS新一代防火墙内置的IPS入侵防御模块采用双引擎协同检测架构,把传统成熟的威胁特征匹配与机器学习智能行为分析两者的长处结合在一起。它能够精细拦截网络层各类高危攻击行为,覆盖漏洞利用入侵、应用层恶意攻击、SQL注入、端口扫描以及DoS流量攻击等常见威胁类型。IPS规则库背后依托的是SophosLabs全球威胁情报中枢,可实现动态实时更新,全网新披露的漏洞特征能在极短时间内同步到每台设备上;面对刚冒头的新型攻击,防护响应以秒级计,前列时间填上防御空白。在策略管理上,运维人员可以结合本企业的网络架构、业务特点以及实时风险态势,灵活调整甚至微调IPS防护强度,不必搞一刀切。这样既守住了全网安全底线,又不会因为规则过严而拖累正常业务流量的转发效率,让安全防护与业务稳定运行两者之间取得恰到好处的平衡。企业开展数字化建设,沃迪云同步规划安全体系,做到信息化与安全同步建设。电子Sophos有哪些
沃迪云运维团队定期复盘客户安全状态,持续优化 Sophos 设备安全防护策略。电子Sophos诚信合作
SophosMDR:把专业SOC搬到企业身边Sophos提供的托管检测与响应(MDR)服务,为企业带来全年无休、全天候在线的专业安全运营保障,恰好补上了许多组织内部安全团队在人手、经验与技术储备上的短板。这支MDR团队由Sophos遍布全球的安全专家组成,依托SophosXDR平台、先进的行为分析引擎以及自有威胁情报体系,主动在客户的网络环境中开展威胁狩猎、异常行为监控以及事件深度溯源。当研判出可信度较高的安全事件后,专家并不会只只在控制台上留下一条告警就完事,而是会相对时间拨通客户指定联系人的电话,附上清晰、可直接落地的处置指引。在获得客户授权后,团队甚至可以直接远程介入,执行终端隔离、攻击阻断、攻击链还原等主动响应动作。这种把专业人员、智能平台与标准流程深度整合在一起的服务模式,相当于企业足不出户就拥有了一支7×24小时在岗的外部安全运营中心(SOC)。它明显压缩了从威胁出现到被发现、被处置的整体时间窗,把安全事件对业务的冲击降到比较低。对于那些没有条件组建专职安全团队的中型企业,或是人手紧张、分身乏术的小型IT部门来说,这种"拎包入住"式的专业服务尤为适用。电子Sophos诚信合作
杭州沃迪云信息技术有限公司汇集了大量的优秀人才,集企业奇思,创经济奇迹,一群有梦想有朝气的团队不断在前进的道路上开创新天地,绘画新蓝图,在浙江省等地区的通信产品中始终保持良好的信誉,信奉着“争取每一个客户不容易,失去每一个用户很简单”的理念,市场是企业的方向,质量是企业的生命,在公司有效方针的领导下,全体上下,团结一致,共同进退,**协力把各方面工作做得更好,努力开创工作的新局面,公司的新高度,未来杭州沃迪云信息技术供应和您一起奔向更美好的未来,即使现在有一点小小的成绩,也不足以骄傲,过去的种种都已成为昨日我们只有总结经验,才能继续上路,让我们一起点燃新的希望,放飞新的梦想!

- 绿色环保Sophos有哪些 2026-11-05
- 浙江Sophos质量 2026-11-04
- 广东绿色环保Sophos 2026-11-04
- 质量Sophos联系方式 2026-11-04
- 网络Sophos大概价格多少 2026-11-04
- 浙江Sophos大概价格多少 2026-11-04
- 上海Sophos有什么 2026-11-04
- 比较好的Sophos欢迎选购 2026-11-04



- 01 连云港基站动环监控
- 02 河南可视化视频压缩与传输山区
- 03 宁夏无线485传输模块质量
- 04 厦门环保智慧环卫应用
- 05 苏州ESP32-C53D打印
- 06 广东电缆隧道分布式光纤系统
- 07 中山饰面板砖装修单位
- 08 湖北管理系统无人机平台报价
- 09 淮安专业的AI企业获客公司推荐
- 10 湖州无线对讲双工器器