无锡第三方代码审计检测报告
关键词: 无锡第三方代码审计检测报告 代码审计

 2025.01.27
文章来源:
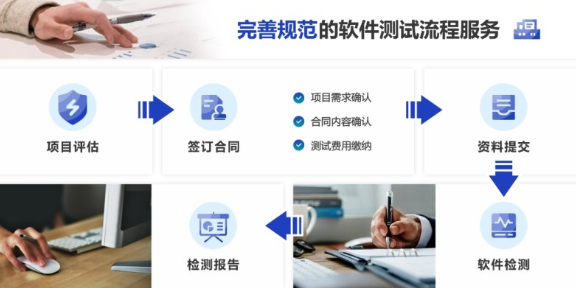
西南实验室(哨兵科技)测试项目流程1、需求评审:目的是对项目需求进行详细分解,了解测试类型、测试规模复杂程度和可能存在的风险(设施、人员、时间、工具等)。2、合同评审:明确客户要求及目的、检测方法选择、自身能力范围、交付文件及报告要求、合同修改、检测时限、权利及义务等。3、项目建立:客户需要提供软件测试对象,例如:需求文档、设计文档,用户手册、配置文件、安装文件,搭建环境,开发策划书、被测软件程序等相关材料来建立需求基线,进行需求基线测评。4、测试需求分析:技术人员针对本次测试工作所涉及的所有项目基本信息、测试内容的梳理,测试范围的确定,输出测评需求产品进行需求分析。5、测试项目策划:技术人员与客户一同计划详细测试周期、测试地点、人员、设备和环境,并设计各类型的测试方法,从而形成测试计划。6、测试设计和实现:依据测试需求和方案编写测试用例,形成测试说明文档。7、测试执行和回归测试:现场执行测试和回归测试,形客户对项目测试报成测试原始记录表和问题报告单。8、测试总结出具测试报告:整理测试结果,编写测试报告以及编写测试项目总结,并组织报告评审;建立产品基线,项目归档。在进行软件安全测试时,应用安全、代码审计、漏洞扫描和渗透测试成为信息安全领域的四大重要环节。无锡第三方代码审计检测报告
测试总结报告:1)总结(如测试了什么、结论如何等等)2)测试计划、测试用例的变化;3)评估版本信息;4)结果总结(度量、计数);5)测试项通过/未通过准则的评估;6)活动的总结(资源的使用、效率等);7)审批那么测试总结中很关键的是什么呢?主要的就是测试结果及缺陷分析。这部分主要是用图表来展现,比如所有bug的状态图、bug的严重程度状态。1)测试项目名称2)实测结果与预期结果的比较3)发现的问题4)缺陷发现率=缺陷总数/执行测试用例数5)用例密度=缺陷总数/测试用例总数x100%6)缺陷密度=缺陷总数/功能点总数7)测试达到的效果济南代码审计服务哨兵科技代码审计可以确保代码符合相关法律法规和行业标准,如隐私保护、数据安全和网络安全等方面的要求。
第三方代码审计采用分析工具和专业人工审查,对系统源代码进行细致的安全审查,从根本上解决系统可能存在的漏洞、后门等安全问题以及不符合最佳实践的地方!审计结果客观公正,具有专业工具,测试经验丰富,可以降低软件安全风险。
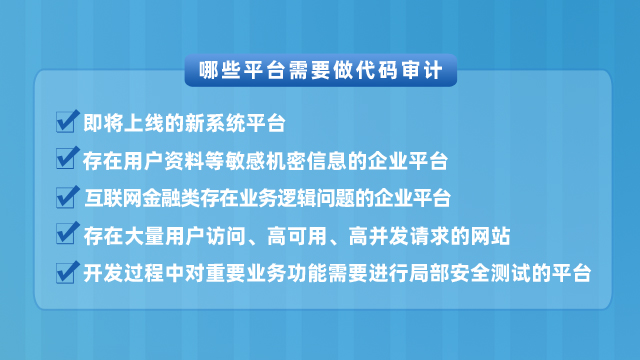
哪些平台需要做代码审计?
●即将上线的新系统平台
●存在用户资料等敏感机密信息的企业平台
●开发过程中对重要业务功能需要进行局部安全测试的平台
●存在大量用户访问、高可用、高并发请求的网站
●互联网金融类存在业务逻辑问题的企业平台
在源代码安全审计标准层面,《GB/T15532-2008计算机软件测试规范》规定了计算机软件生存周期内各类软件产品的基本测试方法、过程和准则,包括代码审查、走查和静态分析的静态测试方法。《GB/T34944-2017Java语言源代码漏洞测试规范》、《GB/T34943-2017C/C++语言源代码漏洞测试规范》和《GB/T34946-2017C#语言源代码漏洞测试规范》从语言层面,规定了不同开发语言源代码漏洞测试的测试总则和测试内容,适用于开发方或者第三方机构的测试人员利用自动化静态分析工具开展的源代码漏洞测试活动。《GJB/Z141-2004jun用软件测试指南》规定了jun用软件在其生存周期内各阶段测试的方法、过程和准则,采用静态测试方法和动态测试方法对软件进行测试,指导jun用软件的测试组织和实施。软件开发项目验收之际,需要第三方协助对系统进行代码审计并出具检测报告,验证系统的安全防护整体情况。
代码审计就是通过阅读源代码,从中找出程序源代码中存在的缺陷或安全隐患,提前发现并解决风险,这在甲方的SDL建设中是很重要的一环。而在渗透测试中,可以通过代码审计挖掘程序漏洞,快速利用漏洞进行攻击达成目标。常用的审计工具Snyk、Seay PHP、CodeXploiter、Code-audit、Fortify SCA、SonarQube等。哨兵科技可以为电力、金融、通信、医疗、汽车等关键行业,无论是政fu部门或企业,提供定制化的代码审计服务以及其他各类软件测试服务。动态分析工具在应用程序运行时进行检查,能够识别运行时错误和安全漏洞。口碑好的代码审计报告价格
等保测评要求项中要求开展代码审计工作,通过等保后,后续不再进行代码审计工作。无锡第三方代码审计检测报告
西南实验室(哨兵科技)代码审计服务包括现场和远程测试,通过自动化工具加人工审计方式对软件源代码进行安全检查。语言支持Java等主流开发语言,适用于当前大多数的应用系统。检查过程使用专业的自动化代码扫描工具对软件代码进行检查,发现常见的编码规范及安全漏洞问题;人工对扫描结果进行分析和确认,以发现业务逻辑漏洞及工具扫描未发现的漏洞,对重要功能点的代码进行人工通读代码检查;在检查后整理代码检查结果,定位挖掘到的相应漏洞的利用点,对发现的缺陷进行验证测试,确定审计结果的准确性;在客户对漏洞代码进行改进后,对相应的问题代码进行测试,以确认客户进行了正确的修改,帮助客户正确处置发现的问题。服务结果代码审计服务在完成代码检查后,对发现的相应问题提供专业技术解释与整改建议,以帮助客户对相关代码问题进行正确的理解和改进。无锡第三方代码审计检测报告

- 第三方APP安全测评公司哪家好 2026-10-28
- 系统安全测评多少钱 2026-10-28
- 第三方APP测试报告 2026-10-28
- 第三方系统测评服务哪家好 2026-10-28
- 信息系统功能检测价格 2026-10-27
- 信息化项目验收检测费用 2026-10-27
- 浙江代码审计信息安全测试 2026-10-27
- 第三方软件测评费用 2026-10-27



- 01 南京四害消杀多少钱
- 02 网络AI拓客在开封能否取代人工推广
- 03 黄浦地砖翻新护理
- 04 成都贝多芬乐谱购买推荐
- 05 港闸区彩色打印复印打印一体机怎么买
- 06 北京质量灵智大模型一体机-蜂鸟包括什么
- 07 虹口区品质墓园海港陵园价格表格
- 08 黑龙江科技档案管理系统价格咨询
- 09 黑龙江大型设备现场测试检测认证
- 10 德宏本心酵素养生