长沙代码审计
关键词: 长沙代码审计 代码审计

 2026.10.29
文章来源:
随着信息技术的飞速发展,软件安全测试是确保软件应用程序安全性的过程,在进行软件安全测试时,应用安全、代码审计、漏洞扫描和渗透测试成为信息安全领域的四大重要环节。这四个点在确保软件应用程序的安全性方面起到了至关重要的作用。应用安全是指保护应用程序和数据不受未经授权的访问、篡改和破坏的能力。代码审计是对源代码进行人工或自动化审查,以查找潜在的安全漏洞和隐患。漏洞扫描是一种自动化技术,用于查找计算机系统中的漏洞和弱点。渗透测试模拟了真实嘿客攻击的过程,旨在评估软件应用程序的安全性。代码审计可以帮助开发团队遵循编码规范和最佳实践,从而提高代码的可读性和可维护性。长沙代码审计
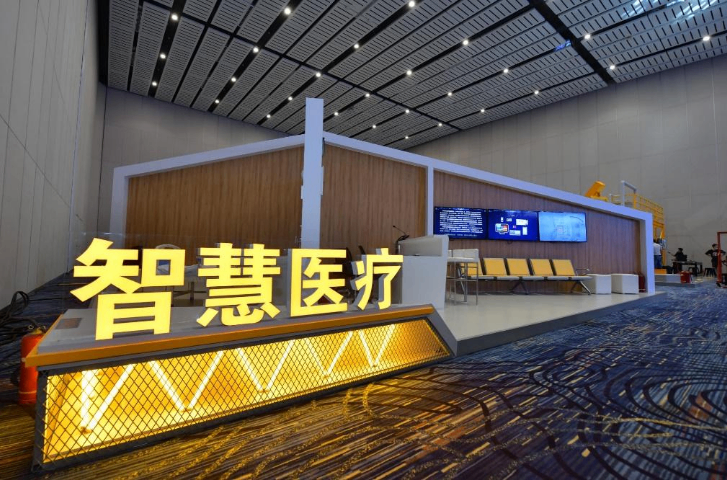
国内主要的实验室或第三方测试机构资质,有CNAS认可及CMA认定。CMA是中国计量认证的缩写,它是一种行政许可,具有强制性;CNAS是由中国合格评定国家认可委员会组织评审的资质。CNAS是自愿的认可,适用于企业内部的实验室,也可以是中立的第三方实验室,包括国内外。总结来说,CMA和CNAS在性质、范围、评审机构、依据准则、报告作用、监管机制等方面都存在明显的区别。在不清楚自己需要哪一个章的报告的时候,要和咨询顾问充分沟通报告的用途。兰州代码审计评测公司动态分析工具在应用程序运行时进行检查,能够识别运行时错误和安全漏洞。
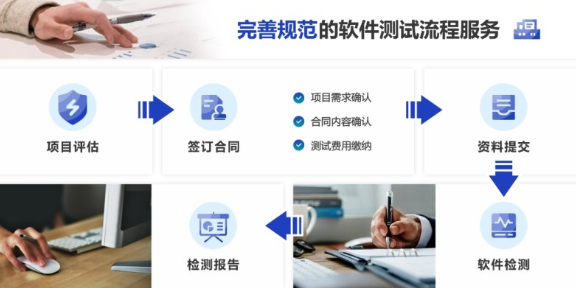
第三方代码审计的计费通常基于几个关键因素:审计的代码量、代码的复杂度、专业技能要求、紧急程度、风险管理需求、以及服务的定制化程度。代码量是影响代码审计费用的重要因素之一,审计的代码行数越多,所需评估的内容就越多,工作量也将成倍增加。此外,代码的复杂性也非常关键。高度复杂的代码结构或者算法可能需要代码审计团队花费更多时间来理解、分析和验证。通常,代码审计团队会通过初步评估代码库的大小,来预估审计的时间和资源需求。对于复杂代码的评审,通常需要专业人员具备相应领域知识,以确保能够准确识别和理解潜在的安全风险。
源代码安全审计服务采用分析工具和专业人工审查,对系统源代码进行细致的安全审查,从根本上解决系统可能存在的漏洞、后门等安全问题!源代码审计(CodeReview)是由具备丰富编码经验并对安全编码原则及应用安全具有深刻理解的安全服务人员对系统的源代码和软件架构的安全性、可靠性进行的安全检查。源代码审计服务的目的在于充分挖掘当前代码中存在的安全缺陷以及规范性缺陷,从而让开发人员了解其开发的应用系统可能会面临的威胁,并指导开发人员正确修复程序缺陷。代码审计是对源代码进行人工或自动化审查,以查找潜在的安全漏洞和隐患。
代码审计服务内容:系统所用开源框架包括反序列化漏洞,远程代码执行漏洞,spring、struts2安全漏洞,PHP安全漏洞等;应用代码关注要素:日志伪造漏洞,密码明文存储,资源管理,调试程序残留,二次注入,反序列化;API滥用:不安全的数据库调用、随机数创建、内存管理调用、字符串操作,危险的系统方法调用;源代码设计:不安全的域、方法、类修饰符未使用的外部引用、代码;错误处理不当:程序异常处理、返回值用法、空指针、日志记录;直接对象引用:直接引用数据库中的数据、文件系统、内存空间;资源滥用:不安全的文件创建/修改/删除,竞争冲凸,内存泄露;业务逻辑错误:欺骗密码找回功能,规避交易限制,越权缺陷Cookies和session的问题;规范性权限配置:数据库配置规范,Web服务的权限配置SQL语句编写规范。代码审计可以从根本上解决系统可能存在的漏洞、后门等安全问题以及不符合最佳实践的地方!兰州代码审计评测公司
动态代码审计是在软件运行时,通过模拟攻击场景,检测软件的安全性和性能表现。长沙代码审计
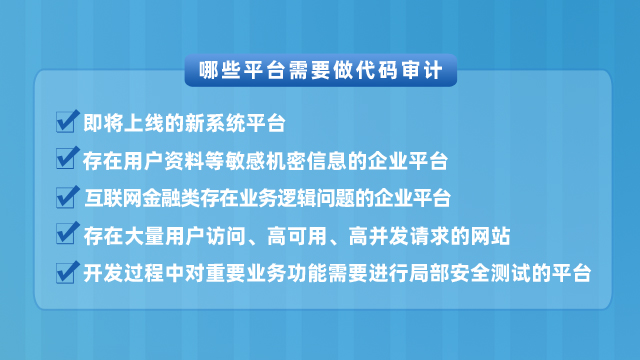
第三方代码审计是一种通过专业软件测试机构对软件源代码进行检查的服务,旨在发现潜在的安全漏洞、性能问题以及不符合编码规范的地方。一般在软件开发阶段、软件上线前以及软件运营维护阶段均需要第三方代码审计。特别是在运营阶段,软件可能面临外部环境变化带来的风险,如法律法规对数据隐私保护的要求升级,或者软件的功能新增,迭代更新等。第三方软件测试机构的代码审计业务服务主要包括代码质量检查、安全性检查、性能评估、技术文档评估、第三方服务集成分析、软件架构评估。长沙代码审计

- 第三方APP测试报告 2026-10-28
- 第三方系统测评服务哪家好 2026-10-28
- 信息系统功能检测价格 2026-10-27
- 信息化项目验收检测费用 2026-10-27
- 浙江代码审计信息安全测试 2026-10-27
- 第三方软件测评费用 2026-10-27
- 小程序安全检测价格 2026-10-27
- 哪里有信息系统功能测试 2026-10-27


- 01 南京四害消杀多少钱
- 02 港闸区彩色打印复印打印一体机怎么买
- 03 北京质量灵智大模型一体机-蜂鸟包括什么
- 04 长沙轨道交通搪瓷钢板研发
- 05 广州工厂如何精益改善流程
- 06 中山本地ERP推荐
- 07 重庆SEMI S22检测服务系统
- 08 乌鲁木齐代码审计安全评测公司
- 09 上海持证监理装修节点验收
- 10 既有房屋安全抗震检测咨询服务