浙江代码审计信息安全测试
关键词: 浙江代码审计信息安全测试 信息安全测试

 2026.10.27
文章来源:
恶意代码排查与信息安全应急响应均是网络安全领域的关键技术活动,它们都与安全事件相关,但二者在定位、范围、流程等方面存在差异。恶意代码排查是针对“恶意代码”这一特定威胁的专项排查分析工作,从而实现除掉与隐患修复。而应急响应是覆盖全类型网络安全事件的系统性处置体系。在网站入侵、挂马或服务器被非法登录等网络安全事件发生后,常见潜在问题包括内部是否还有其他系统同样被攻击,是否潜伏着恶意程序或已被远程控制。此时,恶意代码排查的必要性就凸显出来。通过实施恶意代码排查,我们可以准确发现隐藏的病毒、木马、后门等恶意代码,保证当前系统不再存在任何恶意代码程序的隐患。应急响应的目标是快速处理已发生的安全事件,降低事件对业务的影响,恢复系统正常运行,并建立长效防护机制。应急响应是以发生安全事件为前提,针对事件内容处理直接涉及的对象,注重短时间内控制事件范围,兼顾技术修复、业务延续、合规要求与长期防护。而恶意代码排查,不要求短时间内完成,更多地是需要对服务器、系统进行逐一检查和分析,解决恶意代码带来的直接问题,不涉及其他类型安全事件的处置。应用程序级别的安全性,包括对数据或业务功能的访问,在预期的安全情况下,只能访问应用程序的特定功能等。浙江代码审计信息安全测试
是不是所有的软件或系统都有必要做渗透测试来验证安全性呢?实际上,在以下三种情况下并不一定需要开展渗透测试:一,纯静态网站,没有用户注册等功能,使用自动化漏洞扫描工具就已足够。二,不存储敏感数据且未部署在公网的系统。但是,对于电力、能源、医疗、交通等关键信息基础设施行业、被定级为等保三级及以上系统,无论是否暴露于公网,均被强制要求每年至少开展一次渗透测试。第三,近期已完成渗透测试,且系统未有新版本发布。那么,哪些情况才真正需要做渗透测试呢?一,新应用从未上线过,现在要上线,并对公网开放。二,小程序或APP上线。这类应用通常是对外提供服务,且常涉及用户数据,建议实施渗透测试。三,版本更新发布。大量新代码往往伴随新漏洞,渗透测试有助于及时识别风险。四,合规性要求。部分企业出于客户要求或合规部门规定,必须进行渗透测试,第三方测试报告作为合规检查必查材料。宁夏信息安全测试哪家好第三方视角,客观评价,确保软件质量。
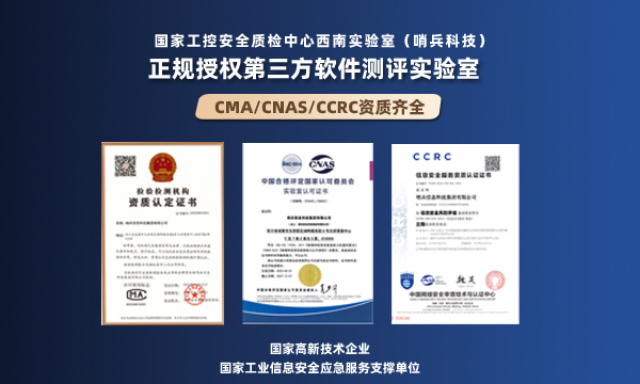
CCRC(ChinaCybersecurityReviewTechnologyandCertificationCenter)资质,是由中国网络安全审查技术与认证中心(原中国信息安全认证中心),依据国家相关标准和行业规范,对信息安全服务机构的技术能力、管理水平等进行评估后颁发的资质证明。而CMA和CNAS则是针对软件测评服务领域的备具资质。在金融、能源等对信息安全要求严格的领域,CCRC资质常作为项目招投标的必要条件。超过80%的安全服务项目招标文件明确要求投标方具备该资质,成为企业参与重大项目的重要门槛。
哨兵科技远程测试优势:实时沟通机制:我们通过企业微信建立专属项目群、视频会议面对面沟通,你公司的产品经理、开发人员与我们的测试工程师可以无缝对接。同时我们服务过电力、金融等上百个行业的客户,积累了大量实战经验,熟悉各类业务场景,无需从零开始磨合,大幅度减少了沟通时间成本。成本优势明显:无需支付任何差旅、住宿成本,你的每一分钱都花在测试服务本身。全程安全可控:我们签署严格的保密协议,所有接入通过加密VPN或云桌面,操作日志全程审计,数据安全有保障。流程规范可溯源:我们具备完善的协作工具和文档流程,每一个测试用例、每一个Bug的发现与复现、每一次回归验证......测试记录全程可溯源。软件安全测评机构哪家好?欢迎咨询哨兵信息科技集团有限公司(哨兵科技)!
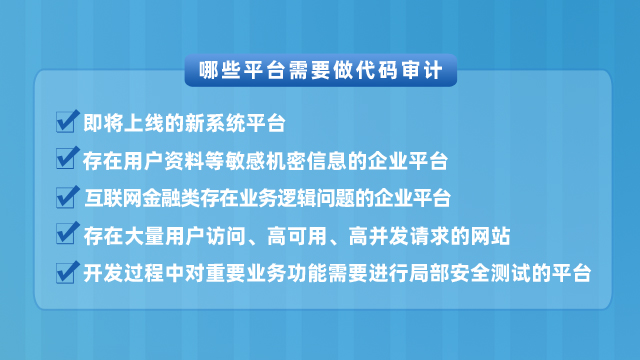
对部署的系统进行代码安全检测,ZUI直接有效的方法就是代码审计。代码审计是对软件源代码进行静态或动态分析,以发现潜在安全漏洞和恶意代码,以及不符合编码规范的地方。它能够深入到代码逻辑层面发现问题。然而,代码审计的在于需要完整的源代码。那没有源代码,就没有办法来检测代码的安全性了吗?当然还有其他解决办法。在“无源码”的场景下,渗透测试通常是更具可行性和性价比的优先选择。渗透测试通过模拟真实黑帽子可能采取的手段,对已部署运行的系统(包括应用程序、网络、数据库等)进行攻击尝试,以发现系统在真实环境中的安全弱点和漏洞。渗透测试不需要源代码,它直接评估的是系统对外暴露的接口和实际运行环境的安全性。这种方法能有效发现那些可能被黑帽子利用的漏洞,直接证明系统的实际安全防护能力。其实,一般甲方或政策文件中对代码安全检测的根本目的是,确保系统安全、没有漏洞,并不会强制规定必须采用哪一种技术手段(如漏洞扫描、渗透测试、代码审计等)。只要能够证明系统是安全的,并提供有资质的系统软件安全测试报告,就能满足相关要求。软件安全第三方测试机构推荐哨兵信息科技集团。浙江信息安全测试是什么
渗透测试针对被测系统敏感信息、认证测试、权限测试、常规漏洞、组件安全等五个大项进行测试。浙江代码审计信息安全测试
看一家软件测试机构是否靠谱,主要还是要从机构的资质证书、服务经验与质量、出报告的周期这三大方面来评估。通过查询可以知道,哨兵信息科技集团有限公司(哨兵科技)具备软件测试机构必备的CNAS、CMA资质,其资质的认可范围,除了通用应用软件的测评外,还专JIA,在各个行业内具有良好的口碑和信誉。出具报告的周期一般为7个工作日内,具体根据项目情况有不同,能够快速高效地安排测试进度,出具检测报告等。除了软件测评必备的资质外,还具备ISO27001、ISO20000、ISO19001质量管理体系认证证书等。总之,综合评估下哨兵科技能与各种类型的项目做匹配,提供有保障的测试服务。浙江代码审计信息安全测试

- 第三方APP安全测评公司哪家好 2026-10-28
- 系统安全测评多少钱 2026-10-28
- 第三方APP测试报告 2026-10-28
- 第三方系统测评服务哪家好 2026-10-28
- 信息系统功能检测价格 2026-10-27
- 信息化项目验收检测费用 2026-10-27
- 浙江代码审计信息安全测试 2026-10-27
- 第三方软件测评费用 2026-10-27