贵阳第三方代码审计评测哪家好
关键词: 贵阳第三方代码审计评测哪家好 代码审计

 2025.02.19
文章来源:
代码审计服务将依据安全编程规范,通过⼈⼯以及代码审计⼯具,对WEB、APP源码从结构、脆弱性以及缺陷等方面进行审查,重复挖掘当前代码中存在的安全缺陷以及规范性缺陷,并提供安全修复建议。国家工控安全质检中心西南实验室(哨兵科技),是专业的第三方信息化检验检测机构,具备专业的安全团队和安全工具丰富的代码审计服务经验以及高效的服务效率。以“提升防护能力捍卫工信安全”为己任,被评选为国家工业信息安全应急服务支撑单位、国家工业信息安全测试评估机构、国家CICSVD技术支持组成员单位。在进行软件安全测试时,应用安全、代码审计、漏洞扫描和渗透测试成为信息安全领域的四大重要环节。贵阳第三方代码审计评测哪家好
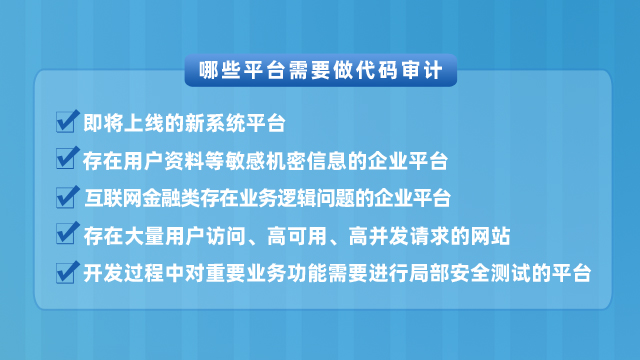
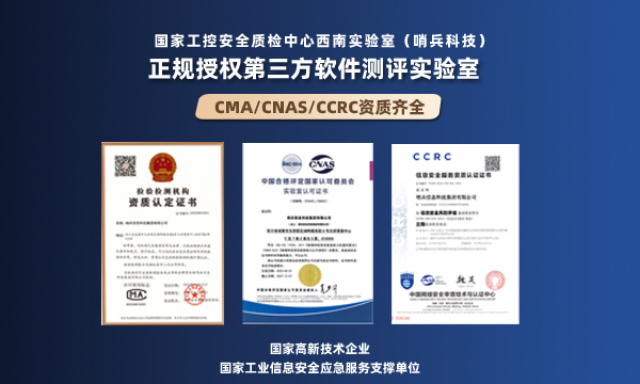
第三方代码审计机构的作用1、节省人力成本:企业找第三方软件测试机构做软件测试,可以减轻用人企业招人、育人、留人的压力,解决项目波动或人员编制等原因造成的人力需求不匹配问题,为企业节省人力成本;2、分担测试风险:由开发方自己进行测试可能很难达到客观的效果,而选择第三方测评机构,产品机构的专业测试人员都有比较丰富的经验,能有效的检测出软件产品的问题,准确评估软件测试的进度,减少软件产品存在的质量隐患,从而为企业分担测试风险;3、CMA、CNAS章的第三方软件测试报告:第三方软件测试报告除了能够保证软件产品的质量安全以外,往往测试内容更加客观,可以对系统做一个全范围的分析,看软件的功能能不能达到验收的标准,在后期能够进行细节分析,提出解决方案,为软件验收和交付打下基础,可以出具盖了CMA、CNAS章的第三方软件测试报告,具有法律效力。武汉代码审计测试服务哪家好权限和访问控制:检查代码中的权限控制机制和访问控制策略是否合理,是否存在未经授权的访问漏洞。
代码审计工具是一类辅助我们做白盒测试的程序,用来自动化对代码进行安全扫描的利器。它可以分很多类,例如安全性审计以及代码规范性审计等等,也可以按它能审计的编程语言分类:对于使用这些分析工具需要有相当多的专业知识;其次,这些工具对于代码审计的覆盖和蕞小基线设置是比较有帮助的,但是这些工具无法理解动态数据流和数据逻辑。因此,代码审计还是需要人工的确认。例如工具不能理解代码上下文,而这却是代码审计很关键的一个重点。工具在评估大量代码并指出可能的问题时非常有效,但是仍然需要人工去分析所有结果,并确认这些结果是不是真的是问题,是不是真的可以被利用,然后计算其对于企业的风险。因此人工去确认工具扫描的盲点是必不可少的环节。
在数字化浪潮的推动下,软件的安全性问题日益突显。身为第三方软件测试服务机构,哨兵科技持有CMA、CNAS等资质认证,聚焦于为客户提供深度的代码审计与检测服务,保障软件的安全性和可靠性。代码审计,简单来说,就是对软件的代码进行系统性检查和分析,找出潜在的安全漏洞、性能问题以及其他各类缺陷。它通过对软件代码的深入审查,帮助开发团队了解代码的安全状况,从而采取相应的措施进行修复和改进,为软件的质量和安全性保驾护航。哨兵科技代码审计服务着重查探以下三大板块:安全漏洞、代码质量以及性能问题。
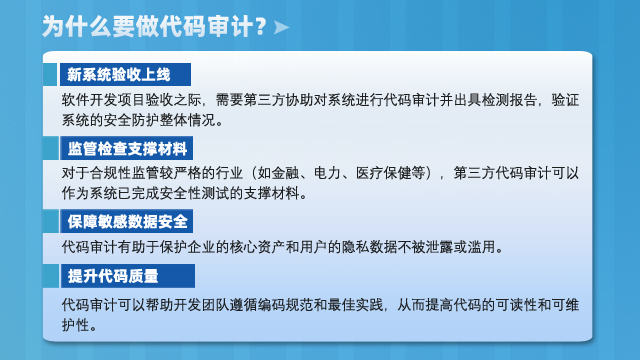
第三方代码审计的计费通常基于几个关键因素:审计的代码量、代码的复杂度、专业技能要求、紧急程度、风险管理需求、以及服务的定制化程度。代码量是影响代码审计费用的重要因素之一,审计的代码行数越多,所需评估的内容就越多,工作量也将成倍增加。此外,代码的复杂性也非常关键。高度复杂的代码结构或者算法可能需要代码审计团队花费更多时间来理解、分析和验证。通常,代码审计团队会通过初步评估代码库的大小,来预估审计的时间和资源需求。对于复杂代码的评审,通常需要专业人员具备相应领域知识,以确保能够准确识别和理解潜在的安全风险。加密和数据保护:检查代码中的加密算法和数据保护机制,确保敏感信息的安全性。济南代码审计测试价格
跨站脚本攻击是指攻击者通过注入恶意脚本来窃取用户数据或进行其他恶意操作。贵阳第三方代码审计评测哪家好
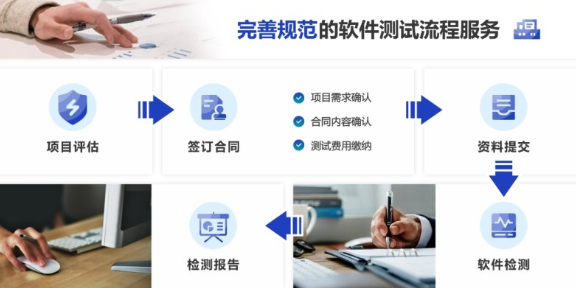
哨兵科技(西南实验室)代码审计的流程
明确审计目标和范围:在开始审计之前,首先要明确我们要检查什么。比如,目标是发现安全漏洞,范围可能是一个特定的应用程序或者代码库。
制定审计计划:根据目标和范围,制定一个详细的计划。这个计划包括审计的方法、时间安排和资源分配。方法可以是手动审查,也可以使用自动化工具。
实施审计:按照计划进行代码审计,并记录所有发现的问题。这可能包括对源代码的逐行审查、对函数和方法的分析,以及安全最佳实践的遵守情况。
问题分析和报告:对发现的问题进行分析,确定问题的严重性和影响范围。然后编写报告,列出所有发现的问题和建议的修复措施。报告要清晰、简洁,并包含所有必要的信息和建议。
问题修复和复查:根据报告中的建议,修复发现的问题并复查以确保问题已被正确修复。这可能包括重新运行自动化工具、手动审查等。
总结和反馈:在完成代码审计后,总结整个过程并反馈给相关人员。这可能包括对发现的问题的总结、修复措施的总结、最佳实践的建议等。 贵阳第三方代码审计评测哪家好

- 第三方APP测试报告 2026-10-28
- 第三方系统测评服务哪家好 2026-10-28
- 信息系统功能检测价格 2026-10-27
- 信息化项目验收检测费用 2026-10-27
- 浙江代码审计信息安全测试 2026-10-27
- 第三方软件测评费用 2026-10-27
- 小程序安全检测价格 2026-10-27
- 哪里有信息系统功能测试 2026-10-27



- 01 南京四害消杀多少钱
- 02 港闸区彩色打印复印打印一体机怎么买
- 03 北京质量灵智大模型一体机-蜂鸟包括什么
- 04 黑龙江科技档案管理系统价格咨询
- 05 黑龙江大型设备现场测试检测认证
- 06 长沙轨道交通搪瓷钢板研发
- 07 广州工厂如何精益改善流程
- 08 中山本地ERP推荐
- 09 重庆SEMI S22检测服务系统
- 10 乌鲁木齐代码审计安全评测公司