拉萨代码审计安全评测机构
关键词: 拉萨代码审计安全评测机构 代码审计

 2025.02.21
文章来源:
代码审计的最佳实践:
建立代码审计标准:定义代码审计的标准和规则,以确保所有审计工作都按照统一的标准进行。这可能包括对特定编程语言的规则、安全最佳实践的遵守情况等。
培训开发人员:为开发人员提供相关的培训,以确保他们了解如何遵守最佳实践、避免常见错误和漏洞等。
定期进行代码审计:定期进行代码审计以确保及时发现和修复潜在的问题和漏洞。这可能包括定期进行自动化工具扫描、手动审查等。
保持审计工具的更新:保持代码审计工具的更新以确保它们能够发现更新的漏洞和问题。
建立问题跟踪和报告机制:建立问题跟踪和报告机制以确保所有发现的问题都被正确记录和处理。这可能包括使用问题跟踪工具、定期生成报告等。 代码审计的目的在于挖掘当前代码中存在的安全缺陷以及规范性缺陷,指导开发人员正确修复程序缺陷。拉萨代码审计安全评测机构
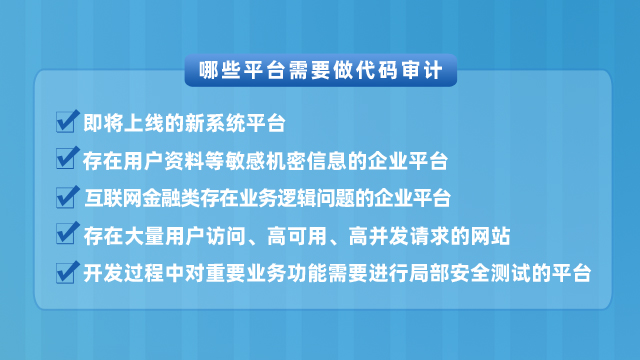
代码审计的主要目标是检查代码中安全性、合规性、代码质量等,从源代码层面降低攻击者入侵的风险,找出目标系统是否存在可以被攻击者利用的漏洞以及由此引起的风险大小,从而为制定相应的应对措施与解决方案提供实际的依据,同时提高代码编码规范及质量。代码审计测试针对项目源代码从输入验证、API误用、安全特性、时间和状态、错误处理、代码质量、代码封装、环境和网页木马后门等九项检测项进行测试。测试项目及重点检查项如下,其中难点为业务逻辑越权等漏洞排查,从代码层面检测较难,需配和测试环境检验。郑州第三方代码审计安全评测服务代码审计评估代码的规范性、可读性和可维护性,包括检查代码是否遵循良好的规范,是否存在冗余代码。
在审计源代码时,还可以采用正向追踪数据流和逆向溯源数据流两种方法。正向追踪数据流是指跟踪用户输入参数,来到代码逻辑,然后审计代码逻辑缺陷并尝试构造payload;逆向溯源数据流是指从字符串搜索指定操作函数开始,跟踪函数可控参数,审计代码逻辑缺陷并尝试构造payload。哨兵科技服务优势:
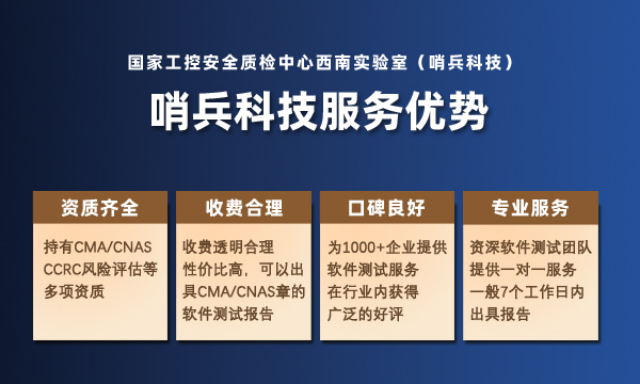
资质齐全,专业第三方软件测评机构持有CMA/CNAS/CCRC多项资质
高效便捷,可以线上和到场测试一般7个工作日内出具报告
收费合理,收费透明合理,性价比高,出具国家和行业认可的报告
口碑良好,为1000+企业提供软件测试服务,在行业内获得大量好评
专业服务,专业的软件产品测试团队,工程师一对一服务
对于工业互联网软件来说,其应用给生产制造带来了更多的便捷和效益,但是,在互联网下也会出现数据安全、网络攻击、软件可靠性等问题,这些问题一旦出现,都会造成企业巨大的损失。通过各类测试可增强工控软件的安全性,提高软件的可靠性,并有针对性的进行安全加固措施,为工控系统安全保驾护航。代码审计是确保软件安全的重要步骤,通过系统性地检查代码,开发者可以识别潜在的安全漏洞和编码错误,从而提高软件的安全性和可靠性。随着网络攻击的不断演变,代码审计的重要性愈发凸显。通过采用合适的工具和最佳实践,开发团队可以更有效地实施代码审计,保护用户数据和企业资产。静态代码审计依靠人工审查与自动化工具,分析代码的语法结构、逻辑关系等发现潜在问题。
渗透测试是一种黑盒测试。测试人员在获得目标的IP地址或域名信息的情况下,完全模拟嘿客使用的攻击技术和漏洞发现技术,对目标系统的安全做深入的探测,发现系统蕞脆弱的环节。能够直观的让管理人员知道网络所面临的问题。而代码审计属于白盒测试,白盒测试可以直接从代码层次看漏洞,能够发现一些黑盒测试发现不了的漏洞,比如二次注入,反序列化,xml实体注入等。两者虽然有区别,但在操作上可以相互补充,相互强化。例如:黑盒测试通过外层进行嗅探挖掘,白盒测试从内部充分发现源代码中的漏洞风险;代码审计发现问题,渗透测试确定漏洞的可利用性;渗透测试发现问题,代码审计确定成因。代码审计工具在评估大量代码并指出可能的问题时非常有效,但是仍然需要人工去分析所有结果。厦门代码审计
对于监管较严格的行业(金融、电力、医疗等),第三方代码审计可以作为系统已完成安全性测试的支撑材料。拉萨代码审计安全评测机构
漏洞扫描和代码审计都是安全测试的重要工具,但它们的目的和应用范围有很大的不同。漏洞扫描(网络脆弱性扫描),是指基于漏洞数据库,通过扫描等手段对指定的远程或者本地计算机系统的安全脆弱性进行检测,发现可利用漏洞的一种安全检测行为。可以快速识别出所有已知的漏洞,并提供建议和报告来帮助我们了解系统或网站存在的安全风险。然而,由于漏洞扫描工具都是基于预先定义的漏洞数据库进行扫描的,因此漏洞扫描并不能发现新的、未知的漏洞。代码审计的优点是可以发现更深入的漏洞,并且可以发现未知的漏洞。但是,代码审计需要专业的技能和深入的知识,需要足够的时间和精力。此外,代码审计只能覆盖源代码,因此不能发现一些存在于已编译的二进制文件中的漏洞。拉萨代码审计安全评测机构


- 代码审计安全测试机构 2026-09-16
- 呼和浩特代码审计安全检测公司 2026-09-16
- 呼和浩特代码审计安全测试哪家好 2026-09-16
- 代码审计最佳实践 2026-09-15
- 昆明代码审计安全检测服务哪家好 2026-09-15
- 郑州第三方代码审计测试服务哪家好 2026-09-15
- 呼和浩特第三方代码审计评测服务哪家好 2026-09-15
- 长春第三方代码审计评测多少钱 2026-09-15



- 01 动力电池运输鉴定推荐平台
- 02 浙江取保候审律师多少钱
- 03 上海钳工劳务派遣工人
- 04 翰标排产系统生产决策
- 05 深圳太阳辐射试验可靠性检测哪里可以做
- 06 福州为什么线上营销售价
- 07 宝山老牌园区海港陵园
- 08 杭锦后旗标准早期发育障碍优化多少钱
- 09 多久认知建构技术指导
- 10 长春专业鉴定服务