河南信息安全测试收费标准
关键词: 河南信息安全测试收费标准 信息安全测试

 2026.09.29
文章来源:
甲方要求您为交付的系统提供一份安全检测报告。面对主机漏洞扫描、Web漏洞扫描和渗透测试这几种不同的评估方式,选择哪一种才能真正满足甲方的需求呢?1.主机漏洞扫描主机漏洞扫描主要针对运行应用的服务器及其上的通用软件,主要扫描服务器IP地址,检测其开放的端口,识别这些端口上运行的服务及其版本,并检查这些服务是否存在已知通用漏洞。它侧重于服务器基础设施的安全性,不涉及应用自身的业务逻辑和功能。2.Web漏洞扫描Web漏洞扫描针对Web应用本身,主要检测Web应用在输入输出接口上的技术漏洞,如SQL注入、跨站脚本等漏洞。它是检测Web应用安全的一种基础手段。Web漏洞扫描更适合在应用上线前、没有敏感数据的内部测试环境中使用。3.渗透测试渗透测试是针对Web应用的整体安全,特别是功能、认证、权限及业务逻辑层面进行的评估工作。通常指的是人工进行的渗透测试。漏洞扫描的重点在于注重大量覆盖已知漏洞和常见的安全配置问题,快速识别漏洞以便及时采取修复措施。河南信息安全测试收费标准
代码审计实质上是通过人工+工具的方式系统性审查软件源代码。代码审计通常分三个阶段:先用静态测试工具扫描全量代码,再针对高风险模块人工深挖,结合动态代码审计验证漏洞有效性。 动态代码审计是一种在程序实际运行状态下,通过监控内存、网络、数据库、函数调用等行为,以及分析打断点,动态佐证代码逻辑及第三方包的调用情况,确保软件备案的完整性和合规性, 是“边运行边检测”,不依赖查看源代码。它与“静态测试”(不运行代码)互补,属于“灰盒”或“黑盒”范畴,强调行为证据而非代码文本。 黑盒/灰盒测试:无需获取应用源代码,只可以通过前端界面、API接口等外部入口进行测试,模拟真实用户或黑帽子的交互方式。 聚焦运行时漏洞:重点检测软件在实际运行中才会暴露的代码漏洞,如SQL注入、跨站脚本(XSS)、权限绕过、敏感信息泄露等。 依赖运行环境:需要软件部署在真实或模拟的运行环境中(如服务器、数据库已配置),才能触发代码执行流程并发现漏洞。 只有动态代码审计与静态代码审计、渗透测试互补测试,才能接近“全覆盖”的软件安全检测。浙江信息安全测试报告软件安全测评服务,帮助企业及时发现并解决信息安全问题。
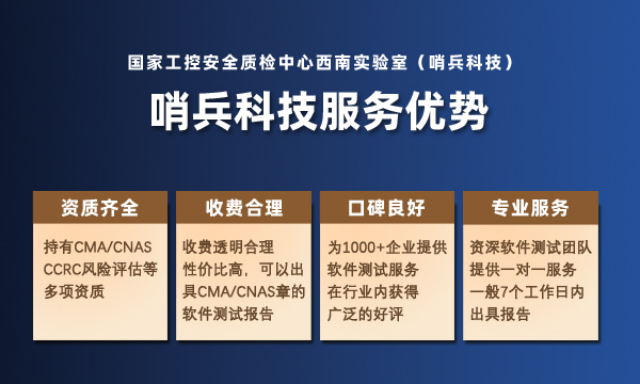
都是第三方软件测试机构,哨兵信息科技集团有限公司(哨兵科技)为什么更可靠一些?资质方面:已获得CNAS国家认可实验室资质、CMA资质认定和CCRC信息安全服务认证;通过ISO27001信息安全管理体系,以及ISO27001、ISO19001、ISO20000等全流程管理体系认证;技术团队:拥有30余年软件测试经验的技术人员;技术团队成员持有多项专业证书,包括CISP、软件质量检测师、高级软件测评工程师、软件评测师、国际软件测试工程师等,平均拥有5-10年行业经验;测试工具:拥有专业的商业正版测试工具,可在资质认可范围内从事软件的性能测试及安全性测试。测试依据:通过资质认可范围的标准包括GB/T25000.51-2016、Q/GDW10597-2022、Q/GDW10929.5-2018,可对通用型应用软件、电力电网软件系统等进行检测。测试报告:可出具CNAS、CMA双章测试报告,具有法律效力,全国可用。测试服务:为1000余位客户执行测试任务,行业领域涉及省市部委、电力、教育、电信、交通、医疗、航空等。通过专业的测试技术和高效的测试服务,收获用户的良好口碑和一致好评。
保密性,是信息安全测试中一个关键的质量特性,它可以确保数据只有在被授权时才能被访问。 访问控制性 用于限制对软件系统的访问。实施访问控制的措施包括: 身份验证:确认用户的身份,确保他们是他们声称的那个人。 访问授权:确定一个已验证的用户可以访问哪些资源。 访问控制列表:定义哪些用户或用户组可以访问特定资源。 角色基础的访问控制:根据用户的角色分配权限。 属性基础的访问控制:根据属性,如时间、位置等,来控制访问。 ZUI小权限原则:用户权限应遵循“低权限原则”,用户只可以获得完成其任务所需的权限。 数据加密正确性: 验证软件系统是否使用加密算法将数据转换成密文,以防止未授权用户读取。 选择强固的加密算法:如AES、RSA等,它们经过审查且被公认为安全。 密钥管理:保护用于加密和解*数据的密钥,确保密钥不被未授权访问。 加密传输:在网络中传输数据时使用SSL/TLS等协议进行加密,防止中间人攻击。 存储加密:在数据库或文件系统中存储的数据应该被加密,以防数据在被非法访问时仍然保持安全。 端到端加密:确保数据在从源头到目的地的整个路径上都保持加密状态。第三方软件检测机构检测范围广,包括文档审查、代码审查、功能和性能测试,可靠性、安全性和兼容性测试等。
抗抵赖性可以确保通信/交易双方不能否认其已发生的行为和交流内容,它对于确保电子交易和通信的可靠性至关重要。以下抗抵赖性测试的主要测试方法与内容:身份认证:检测软件是否采用统一的登录控制模块对用户进行身份标识和鉴别。身份识别:检测软件是否提供用户身份标识唯意性检查功能,保证系统中不存在重复标识的用户。同时,对于已登录系统的用户,在执行敏感操作时是否有被重新鉴别的能力。数字签名:是否利用私钥加密技术使用数字签名,来确保消息的完整性和发送者的身份。数字时间戳:为了证明某个事件发生的时间,可以使用数字时间戳服务。这可以防止参与者否认在特定时间进行的操作或交易。SSL/TLS协议:验收软件系统是否有使用SSL/TLS协议,且双方都进行了认证。软件安全测评公司哪家可靠?欢迎咨询哨兵信息科技集团有限公司(哨兵科技)!北京信息安全测试用途
哨兵科技遵循GBT25000、 GDW10597和GDW10929标准进行电力系统安全评估与测试。河南信息安全测试收费标准
在软件无处不在的这个时代,无论是手机里的各种APP,还是企业运行的大型管理系统,又或是保障工业生产的控制系统,软件可靠性都至关重要。它与软件的其他测试类型有着明显区别。像功能测试主要关注软件是否能实现预定的功能,而可靠性测试更侧重于软件在规定的条件下、规定的时间区间完成规定功能的能力。例如,一个图像编辑软件,功能测试会检查裁剪、滤镜等功能是否正常,而可靠性测试则会测试软件在连续处理大量图片时,会不会出现卡顿、崩溃等情况。作为软件质量的属性之一,可靠性直接关系到用户信任、业务连续性和安全底线。软件可靠性测试通过模拟真实使用场景,能够系统性地预测故障、定位薄弱环节,为开发决策提供数据支撑,降低开发和维护成本。软件可靠性测试的指标与度量特性主要囊括成熟性、可用性、可恢复性以及容错性。成熟性:包括故障修复率、平均故障间隔时间(MTBF)、周期失效率、测试覆盖率。可用性:包括系统可用性、平均宕机时间。容错性:避免失效率、组件的冗余度、平均故障通告时间。可恢复性:平均恢复时间和数据备份完整性。河南信息安全测试收费标准


- 呼和浩特代码审计安全检测公司 2026-09-16
- 呼和浩特代码审计安全测试哪家好 2026-09-16
- 代码审计最佳实践 2026-09-15
- 昆明代码审计安全检测服务哪家好 2026-09-15
- 郑州第三方代码审计测试服务哪家好 2026-09-15
- 呼和浩特第三方代码审计评测服务哪家好 2026-09-15
- 长春第三方代码审计评测多少钱 2026-09-15
- 乌鲁木齐代码审计安全检测服务哪家好 2026-09-15



- 01 动力电池运输鉴定推荐平台
- 02 上海钳工劳务派遣工人
- 03 翰标排产系统生产决策
- 04 深圳太阳辐射试验可靠性检测哪里可以做
- 05 福州为什么线上营销售价
- 06 宝山老牌园区海港陵园
- 07 杭锦后旗标准早期发育障碍优化多少钱
- 08 多久认知建构技术指导
- 09 快速筛选隔膜离子电导率测试仪哪家好
- 10 图形工作站多少钱