代码审计安全测试机构
关键词: 代码审计安全测试机构 代码审计

 2026.09.16
文章来源:
代码审计和源代码审计是同一个概念吗?代码审计(CodeAudit)和源代码审计(SourceCodeAudit)是指同一种软件测试类型。它们都指的是一种通过专业方法、对软件的源代码进行系统性检查的过程,目的在于发现代码中存在的错误或安全漏洞。代码审计侧重于代码的质量和安全性检测、而源代码审计着重于源代码层面的安全性分析。在实际操作中,两者的目标和执行的动作非常相似,通常都会涉及一些共同的关键步骤,如静态代码分析、动态分析以及手工审查。客户为甲方开发系统,为证明系统安全无问题交付,而进行的单次代码审计,后续甲方不再进行代码审计工作。代码审计安全测试机构
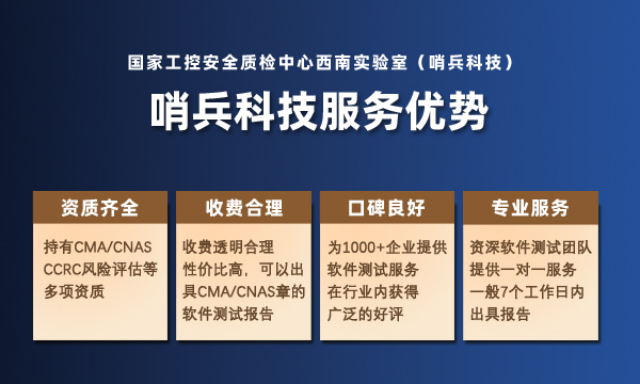
哨兵信息科技集团有限公司代码审计服务由精通安全漏洞原理、安全测试和软件开发等专业技术能力的安全工程师,在客户授权范围内,使用专业自动化工具结合人工代码分析的方式对应用程序源代码进行检查,发现安全缺陷,并提供相应的补救建议的专业化服务项目。哨兵科技具备CNAS、CMA双测评资质,可为各大企事业单位提供专业代码审计服务。采用分析工具和专业人工审查,对系统源代码和软件架构的安全性、编码规范度、可靠性进行更大范围的安全检查,发现这些源代码缺陷引发的安全漏洞,并提供代码修订措施和建议。代码审计安全测试机构完成代码审计后,哨兵科技会出具一份详细的审计报告。报告会对软件的整体安全状况和代码质量进行评估。
国内主要的实验室或第三方测试机构资质,有CNAS认可及CMA认定。CMA是中国计量认证的缩写,它是一种行政许可,具有强制性;CNAS是由中国合格评定国家认可委员会组织评审的资质。CNAS是自愿的认可,适用于企业内部的实验室,也可以是中立的第三方实验室,包括国内外。总结来说,CMA和CNAS在性质、范围、评审机构、依据准则、报告作用、监管机制等方面都存在明显的区别。在不清楚自己需要哪一个章的报告的时候,要和咨询顾问充分沟通报告的用途。
在数字化浪潮的推动下,软件的安全性问题日益突显。身为第三方软件测试服务机构,哨兵科技持有CMA、CNAS等资质认证,聚焦于为客户提供深度的代码审计与检测服务,保障软件的安全性和可靠性。代码审计,简单来说,就是对软件的代码进行系统性检查和分析,找出潜在的安全漏洞、性能问题以及其他各类缺陷。它通过对软件代码的深入审查,帮助开发团队了解代码的安全状况,从而采取相应的措施进行修复和改进,为软件的质量和安全性保驾护航。性能问题分析:评估代码的执行效率、内存占用和并发性能,发现潜在的性能瓶颈,为性能优化提供建议。
动态代码分析是一种软件测试方法,在软件开发与安全领域,动态代码分析与静态代码分析不同,动态分析通过实际运行程序来检测和评估代码的漏洞、内存泄漏、性能瓶颈和逻辑错误。通过捕获程序执行期间的数据,包括函数调用、变量值、内存使用、CPU利用率等,来识别和修复程序中的错误、优化程序性能以及改进代码质量。动态分析的关键在于监控程序执行时的行为,与静态代码分析可以覆盖到整个代码库不同,动态代码分析只能覆盖到已执行的代码,而且高度依赖环境,需要配置运行环境、测试数据等。 目前来说,由于动态代码分析的覆盖率不足、环境依赖强、时间人力金钱成本高等,整体源代码审计式的静态代码分析成为了代码安全审计主要且常见的方法。它的检测覆盖率为100%,且可以评估代码中常见的安全漏洞、代码逻辑错误、代码规范等,再结合渗透测试,就可以覆盖大部分的软件安全检测应用场景。哨兵科技持有CMA和CNAS资质,并且具有代码审计测试服务。可以出具具有法律效力的代码审计报告。静态代码分析测试中心
哨兵科技具有丰富的软件测试经验和安全知识,专业的工程师团队,能够识别各种潜在的安全威胁。代码审计安全测试机构
静态代码审计主要通过分析代码的语法结构、逻辑关系等,发现代码中的潜在问题,无需运行代码即可完成。它主要依靠人工审查与自动化工具相结合的方式。代码审计人员会逐行研读代码,凭借深厚的技术功底和丰富经验,去挖掘诸如缓冲区溢出、权限滥用等潜在问题。静态代码分析工具包括FortifyStaticCodeAnalyzer、Coverity、SonarQube、Checkmarx等。通过使用工具,可以依据预设的海量规则集,快速扫描源代码,能揪出未初始化变量、硬编码敏感信息等隐患,还能依据行业标准评估代码质量,确保其符合安全规范。代码审计安全测试机构


- 代码审计安全测试机构 2026-09-16
- 呼和浩特代码审计安全检测公司 2026-09-16
- 呼和浩特代码审计安全测试哪家好 2026-09-16
- 代码审计最佳实践 2026-09-15
- 昆明代码审计安全检测服务哪家好 2026-09-15
- 郑州第三方代码审计测试服务哪家好 2026-09-15
- 呼和浩特第三方代码审计评测服务哪家好 2026-09-15
- 长春第三方代码审计评测多少钱 2026-09-15



- 01 动力电池运输鉴定推荐平台
- 02 上海钳工劳务派遣工人
- 03 翰标排产系统生产决策
- 04 深圳太阳辐射试验可靠性检测哪里可以做
- 05 福州为什么线上营销售价
- 06 宝山老牌园区海港陵园
- 07 杭锦后旗标准早期发育障碍优化多少钱
- 08 多久认知建构技术指导
- 09 快速筛选隔膜离子电导率测试仪哪家好
- 10 图形工作站多少钱