软件源代码审查价格
关键词: 软件源代码审查价格 代码审计

 2025.11.03
文章来源:
单次代码审计是指一次性为客户的被审计系统开展代码审计服务,服务完成后提交源代码审计报告并指导客户针对安全漏进行修复。单次服务只能够发现目前源代码中可能存在的各种安全问题,对于系统后续开发产生的安全问题无能为力。进行单次代码审计的客户有以下几种情况:1)信息系统上线前进行代码审计,确保系统安全后,后续不再进行代码审计工作;2)客户为甲方开发系统,为证明系统安全无问题交付,而进行的单次代码审计,后续甲方不再进行代码审计工作;3)为应付安全检查而进行的单次代码审计工作,后续不再进行安全检测工作;4)等保测评要求项中要求开展代码审计工作,通过等保后,后续不再进行代码审计工作代码审计有助于保护企业的资产和用户的隐私数据不被泄露或滥用。软件源代码审查价格
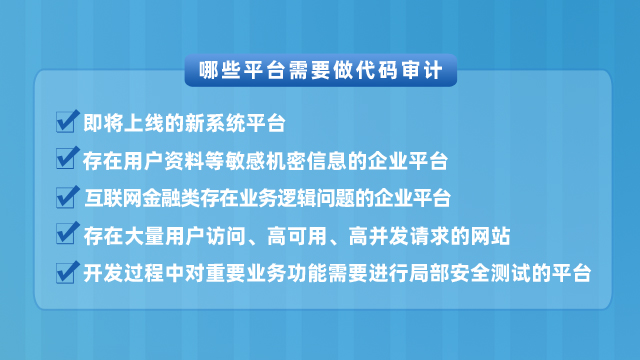
代码审计内容包括:安全漏洞检测:通过静态代码分析和动态代码测试,识别软件中的安全漏洞,如跨站脚本攻击(XSS)、SQL注入、代码注入等,并评估这些漏洞可能带来的风险。性能问题分析:评估代码的执行效率、内存占用和并发性能,发现潜在的性能瓶颈,为性能优化提供建议。代码质量评估:对代码的结构、规范性、可读性、可维护性等方面进行评估,确保代码质量符合行业标准和企业要求。第三方组件审计:检查软件中使用的第三方组件和开源库的安全性和可靠性,防止因第三方组件漏洞导致的安全风险。合规性审计:确保代码符合相关的法律法规和行业标准,如隐私保护、数据安全和网络安全等方面的要求。南昌代码审计评测机构软件开发项目验收之际,需要第三方协助对系统进行代码审计并出具检测报告,验证系统的安全防护整体情况。
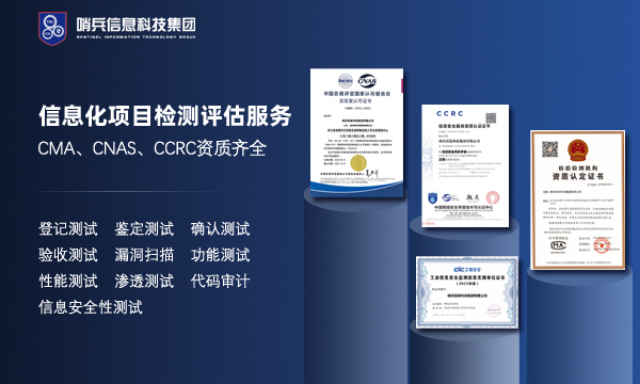
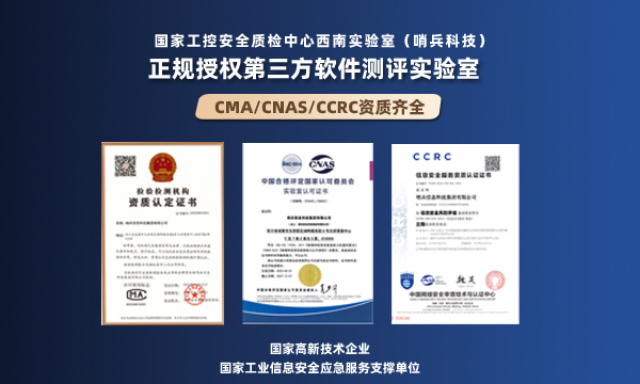
什么样的代码审计报告才能作为信息化项目验收使用?首先,第三方代码审计机构必须取得相应的国家资质,例如CMA或者CNAS资质,认可检测服务范围并必须含代码审计这项测试服务。这样的审计报告才能被认为是有法律效力的。其次,在代码审计的服务内容里还包含了回归测试,在初次审计结束后我们需要配合承建方进行整改,将高危,中危的代码重新合理的规范的编写,再出具代码审计报告。第三方测试机构一定要有丰富的软件测试经验,专业的工程师团队,更多元化的安全知识和经验,能够识别各种潜在的安全威胁。
国内主要的实验室或第三方测试机构资质,有CNAS认可及CMA认定。CMA是中国计量认证的缩写,它是一种行政许可,具有强制性;CNAS是由中国合格评定国家认可委员会组织评审的资质。CNAS是自愿的认可,适用于企业内部的实验室,也可以是中立的第三方实验室,包括国内外。总结来说,CMA和CNAS在性质、范围、评审机构、依据准则、报告作用、监管机制等方面都存在明显的区别。在不清楚自己需要哪一个章的报告的时候,要和咨询顾问充分沟通报告的用途。代码审计工具是一类辅助我们做白盒测试的程序,用来自动化对代码进行安全扫描的利器。
代码审计的收费并不是简单地按照行数来计算的,因为审计的复杂性和所需的工作量不*取决于代码行数,还受到多种因素的影响,如代码的复杂度、使用的技术栈、需要审计的特定功能或模块等。不过,从一些参考信息中可以看到,代码审计的价格范围大致可以分为两类:单次性代码审计。这种审计通常是对代码进行一次性的检查,以发现潜在的安全漏洞和问题。持续性代码审计:这种审计方式更适用于长期或大型项目,可以定期或持续地对代码进行监控和审计,以确保代码的安全性和稳定性。代码审计可以发现代码中的安全漏洞,包括SQL注入、跨站脚本攻击、业务逻辑漏洞、权限绕过等。南宁第三方代码审计安全测试多少钱
代码审计是对软件的源代码进行系统性检查、分析,揪出潜在的安全漏洞、性能问题以及其他各类缺陷。软件源代码审查价格
对于工业互联网软件来说,其应用给生产制造带来了更多的便捷和效益,但是,在互联网下也会出现数据安全、网络攻击、软件可靠性等问题,这些问题一旦出现,都会造成企业巨大的损失。通过各类测试可增强工控软件的安全性,提高软件的可靠性,并有针对性的进行安全加固措施,为工控系统安全保驾护航。代码审计是确保软件安全的重要步骤,通过系统性地检查代码,开发者可以识别潜在的安全漏洞和编码错误,从而提高软件的安全性和可靠性。随着网络攻击的不断演变,代码审计的重要性愈发凸显。通过采用合适的工具和最佳实践,开发团队可以更有效地实施代码审计,保护用户数据和企业资产。软件源代码审查价格

- 第三方APP测试报告 2026-10-28
- 第三方系统测评服务哪家好 2026-10-28
- 信息系统功能检测价格 2026-10-27
- 信息化项目验收检测费用 2026-10-27
- 浙江代码审计信息安全测试 2026-10-27
- 第三方软件测评费用 2026-10-27
- 小程序安全检测价格 2026-10-27
- 哪里有信息系统功能测试 2026-10-27



- 01 南京四害消杀多少钱
- 02 港闸区彩色打印复印打印一体机怎么买
- 03 北京质量灵智大模型一体机-蜂鸟包括什么
- 04 长沙轨道交通搪瓷钢板研发
- 05 广州工厂如何精益改善流程
- 06 中山本地ERP推荐
- 07 重庆SEMI S22检测服务系统
- 08 乌鲁木齐代码审计安全评测公司
- 09 上海持证监理装修节点验收
- 10 既有房屋安全抗震检测咨询服务