福建国密算法portal认证控制系统IPv6过渡
关键词: 福建国密算法portal认证控制系统IPv6过渡 portal认证控制系统

 2026.09.22
文章来源:
Portal认证控制系统在完成身份验证后,能够进一步实施应用级别的访问控制。除传统的网络层隔离外,系统可结合应用行为识别技术(如DPI深度包检测或URL分类),对用户可访问的具体应用或网络服务进行精细化管控。例如,允许普通员工使用邮件和办公系统但禁止访问视频网站,实习生只能访问内部培训平台。这种访问控制颗粒度可细化至URL、特定端口甚至API接口级别,实现“按需授权”,既满足业务灵活性,又防止网络滥用或数据外泄。在带宽管理层面,系统支持按组织或个人分配指定的带宽配额。访客账号可限制在2Mbps以内,普通员工分配50Mbps,而视频会议终端或重要业务设备则配置带宽优先级或保障速率。通过与QoS引擎联动,系统在识别用户身份的同时也识别其正在使用的应用类型,为关键业务预留或优先分配带宽。这种基于身份与应用的智能双重调度,确保了即使在网络高峰时段,主要业务体验也不受影响。 场景化portal认证系统适配正式用户与临时访客需求。福建国密算法portal认证控制系统IPv6过渡
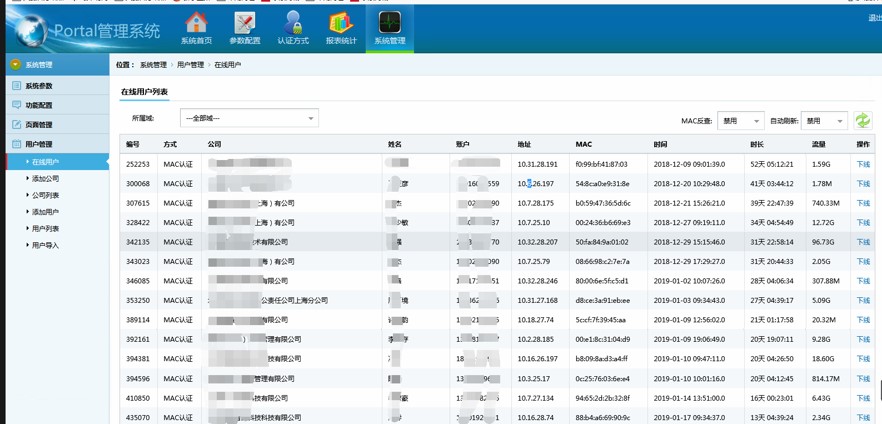
网络准入portal认证系统是构建可信内网的首道防线。在零信任安全模型下,任何设备接入网络前都必须经过严格验证。portal认证系统作为网络边界的关键控制点,承担着身份核验、设备识别与策略下发的重要职能。只有通过认证的用户-设备组合,才能获得与其身份匹配的网络权限,未认证流量则被严格隔离。这种“先认证、后接入”的机制,有效阻断了外部攻击入口和内部违规行为,为后续的微隔离、行为分析等纵深防御措施奠定基础,是实现内网可信化的起点。安徽移动终端portal认证控制系统国密模块行为感知portal认证系统监控并告警异常网络活动。
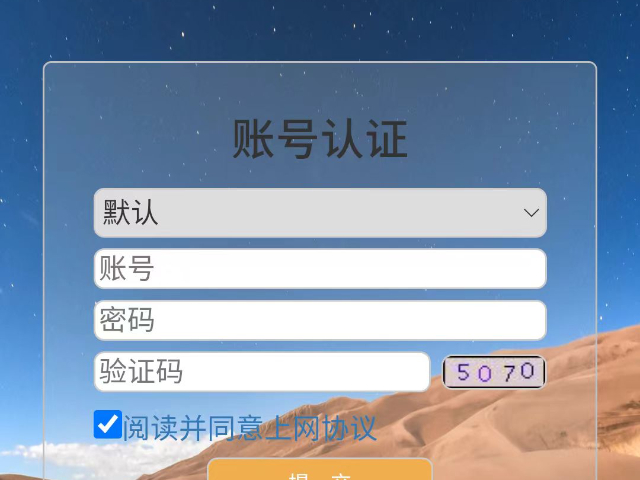
安全的portal认证系统确保只有授权用户可访问网络资源。系统在用户完成身份验证前,会将其置于隔离网络区域,限制其对内网服务或互联网的访问权限。只有通过合法认证后,才根据其身份属性动态分配相应的网络策略,如VLAN、ACL或QoS参数。这一机制有效防止了未授权设备随意接入内部网络,阻断了横向移动和潜在攻击路径。此外,系统还可结合终端合规检查,拒绝不符合安全基线(如未安装补丁、缺少杀毒软件)的设备入网,从而构建纵深防御体系,保障内部网络资源的安全边界。
办公场景中,一名用户往往同时使用手机、笔记本电脑、平板等多台设备,终端数量的增加给无线接入管理带来复杂性。portal认证控制系统支持多类型终端通过统一的Web认证流程接入网络,用户无需为不同设备分别进行专业网络配置,打开浏览器即可完成登录。系统可对同一账号下的终端数量进行限制与管理,并对各终端的在线状态分别记录,在方便用户的同时避免无限制接入。对于更换设备或终端丢失的情况,管理员可在后台对相应终端进行下线或解绑处理。portal认证控制系统还可与短信平台、目录服务或身份认证系统对接,复用已有账号体系,实现一次开通、多终端便捷接入。方案在终端多样性与管理规范性之间取得平衡,使用户能够获得较为顺畅的无线网络体验,也使管理员对网络中接入的设备数量与类型保持清晰掌握。 智能portal认证系统根据用户身份动态分配网络策略。
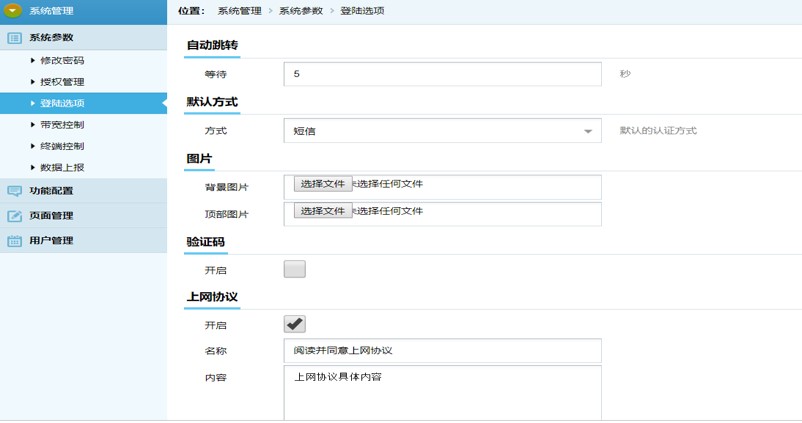
Portal认证系统支持按组织或个人分配单独的带宽配额。为保障关键业务的网络体验,同时避免个别用户过度占用链路资源,系统可针对不同用户群体或部门设定上行与下行带宽上限。例如,访客账号可限制在2Mbps以内,普通员工分配50Mbps,而视频会议终端或重要业务设备则配置带宽优先级或保障速率。这些策略支持按需动态调整,并与实时流量监控功能联动,在检测到异常占用时自动执行限速或告警。通过将带宽资源精细化分配,系统在高密度接入场景下维持网络服务的稳定性与公平性。这种基于身份的QoS机制不*提升用户体验的一致性,也为关键应用提供必要的传输保障,使有限的网络资源得到更合理的利用,增强整体网络运行效率。基于组织的portal认证系统实现不同群体间数据隔离。安徽移动终端portal认证控制系统国密模块
portal认证系统技术规范指导标准化部署与最佳实践。福建国密算法portal认证控制系统IPv6过渡
portal认证系统能识别并绑定用户终端信息。能够在用户登录认证过程中自动采集并分析其终端设备的多维度指纹信息。这些信息包括但不限于设备的MAC地址、操作系统类型及版本、硬件厂商与型号、安全合规状态(如是否安装杀毒软件、系统是否已打补丁)等关键属性。系统将采集到的设备指纹与用户账号进行强关联,形成“账号-设备”绑定关系,从而构建更可信的身份上下文。基于这一机制,企业可实施精细化的访问控制策略:例如,只允许由公司统一配发且符合安全基线的设备访问内部业务系统;对存在风险的终端(如运行老旧Android版本、越狱或Root设备)自动触发二次验证、限制访问权限或引导至隔离网络。此外,设备绑定有效遏制了账号共享、多人共用等违规行为,真正实现“一人一机一账号”的安全管理目标。这不但提升了身份认证的真实性与不可抵赖性,也为后续的安全审计、行为追踪和责任溯源提供了高可靠的数据基础,也强化了企业零信任安全架构中的终端可信评估能力。福建国密算法portal认证控制系统IPv6过渡
上海杜衡电子科技有限公司汇集了大量的优秀人才,集企业奇思,创经济奇迹,一群有梦想有朝气的团队不断在前进的道路上开创新天地,绘画新蓝图,在上海市等地区的数码、电脑中始终保持良好的信誉,信奉着“争取每一个客户不容易,失去每一个用户很简单”的理念,市场是企业的方向,质量是企业的生命,在公司有效方针的领导下,全体上下,团结一致,共同进退,**协力把各方面工作做得更好,努力开创工作的新局面,公司的新高度,未来上海杜衡电子科技供应和您一起奔向更美好的未来,即使现在有一点小小的成绩,也不足以骄傲,过去的种种都已成为昨日我们只有总结经验,才能继续上路,让我们一起点燃新的希望,放飞新的梦想!

- 河南安全运营中心(SOC)安全技术服务实施 2026-09-15
- 江苏多学科协同AI医疗诊断系统私有知识库构建 2026-09-15
- 云南知识库增强AI医疗诊断系统误诊漏诊防控 2026-09-15
- 天津可信赖安全技术服务团队 2026-09-15
- 上海可视化管理portal认证控制系统日志审计 2026-09-04
- 广东防蹭网portal认证控制系统合规认证 2026-09-04
- 湖南国密算法portal认证控制系统数据加密 2026-09-04
- 上海高并发portal认证控制系统可视化报表 2026-09-04



- 01 无锡帝能云电动车充电桩厂家
- 02 山东电脑数据加密哪家便宜
- 03 厦门汽车电动车充电桩
- 04 广东服装店自助收银机
- 05 新疆八宝山墓区导航软件系统
- 06 福建WiFi干线传送HomePlug AV芯片
- 07 湖北pdf数据加密怎么收费
- 08 个性化数字化咨询服务常见问题
- 09 哪里GEO网上价格
- 10 太仓网络机房工程升级