浙江国密算法portal认证控制系统容灾方案
关键词: 浙江国密算法portal认证控制系统容灾方案 portal认证控制系统

 2026.09.22
文章来源:
跨区域portal认证系统支持单套平台管理所有分散节点。对于拥有多个跨区域分支机构、连锁门店或异地办公点的组织,传统分散式认证模式难以统一策略与审计。跨区域portal认证系统通过中心化控制平台,将分布在全国乃至全球的接入点纳入同一管理体系。无论用户身处何地,其认证流程、权限策略和日志记录均由中心系统统一处理。这不*简化了IT运维复杂度,还确保安全标准一致落地,特别适用于需要标准化网络准入管理的大型分布式组织。portal认证系统日志审计功能完整追踪用户上网行为。浙江国密算法portal认证控制系统容灾方案
无感知portal认证系统在用户完成认证并获得授权后,可为频繁出入固定场所的人员(如企业员工、常驻访客)提供便捷的自动登录体验。系统通过绑定设备指纹、数字证书或其他可信标识,记录已验证终端的身份信息。当该设备再次接入同一网络时,无需用户手动输入账号或密码,系统在后台静默完成身份核验,并按预设策略下发相应网络权限。这种“一次认证、多次免登”的机制有效减少重复操作,提升使用流畅度。同时,依托设备与账号的绑定关系,系统可防止凭证被随意复用,维持基本的安全控制。若检测到设备变更、网络环境异常或授权过期等情况,系统会自动触发重新认证流程,确保访问安全。该方案适用于办公园区、智慧社区、校园等用户终端相对固定、接入频率较高的场景,在保障合规性的同时优化日常网络使用体验。上海边缘计算portal认证控制系统升级维护统一portal认证系统实现跨多个物理区域的集中管控。
Portal认证系统终端识别能力强化不同设备接入安全。系统利用User-Agent、DHCP指纹、TLSJA3哈希等技术,准确判断接入设备类型,如手机、PC、摄像头或打印机,并基于识别结果执行差异化访问策略。例如,已登记的IoT设备可被引导至指定VLAN,而未识别或未知终端则限制其内网访问权限。该能力还可用于辅助安全运维,当检测到运行过期操作系统的设备时,系统可触发告警、引导用户更新,或将其隔离至受限网络区域。通过在接入阶段对终端进行分类与管控,有效减少因设备多样性带来的安全隐患,提升整体网络边界防御水平,为后续策略实施提供可靠依据。
无线接入认证如果单独的于单位身份管理体系运行,往往需要维护额外账号,既增加工作量,也难以与权限变化保持同步。portal认证控制系统可与身份认证系统、目录服务及无线控制器联动,复用统一的组织架构与账号数据,用户使用既有身份账号即可完成无线接入认证。认证通过后,系统可根据用户身份、部门与角色自动下发对应的网络访问权限与VLAN策略,实现“一次认证、按权访问”。当人员岗位或在职状态发生变化时,身份系统中的调整可同步反映到无线认证权限中,减少权限滞后。portal认证控制系统还可将认证日志回传至统一管理平台,与登录、访问等行为日志进行关联分析。通过无线认证与身份体系的深度联动,单位能够打通接入层与身份层,减少重复管理,形成账号、认证、授权、审计相统一的无线接入管理体系。 portal认证系统终端识别能力强化不同设备接入安全。
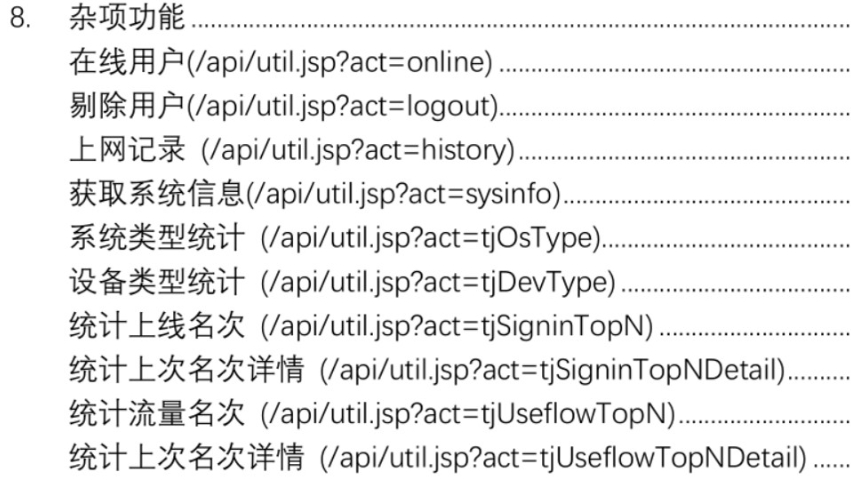
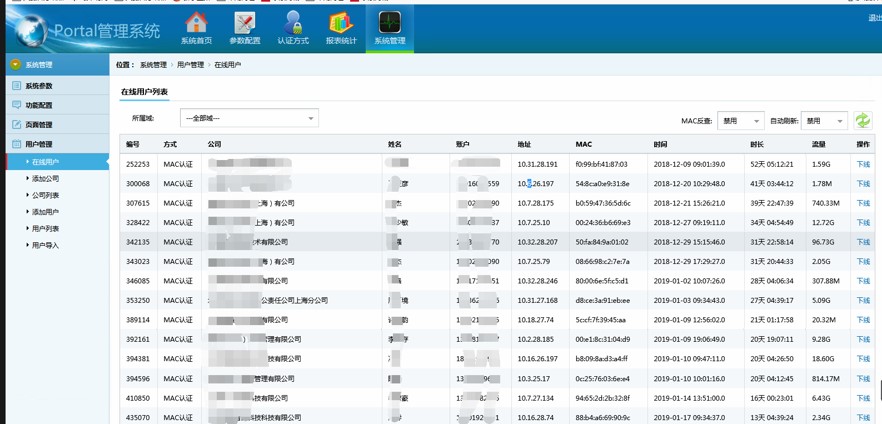
portal认证系统根据程序会话状态,可以管理用户在线期间的全部活动。系统并非提供一次性认证动作而已,认证系统在用户上线后持续跟踪其会话状态,包括终端在线时长、流量消耗、行为日志及策略变更。若用户超出配额、违反使用政策或长时间无活动,系统可自动限速、提醒或强制下线。同时,支持管理员实时查看或干预特定会话,如远程踢出违规用户。这种全生命周期的会话管理,使网络资源使用更可控,也为异常行为分析提供连续数据源。portal认证系统支持按组织或个人分配指定的带宽配额。河北LDAP对接portal认证控制系统IPv6过渡
实时portal认证系统即时处理高并发的用户接入请求。浙江国密算法portal认证控制系统容灾方案
传统Portal认证的薄弱环节在于:只要掌握了账号和密码,任何人都可以在任意设备上完成认证接入。这意味着一旦凭证泄露,企业网络的准入控制形同虚设。Portal认证控制系统通过终端指纹识别技术,在用户登录过程中自动采集并分析设备的多维度特征信息,包括MAC地址、操作系统类型及版本、硬件厂商与型号、安全合规状态(如是否安装杀毒软件、系统是否已打补丁)等关键属性。系统将采集到的设备指纹与用户账号进行强关联,形成“账号-设备”绑定关系。基于这一机制,企业可实施精细化的访问控制策略:只允许公司统一配发且符合安全基线的设备访问内部业务系统;对运行老旧系统、越狱或Root等存在风险的终端,自动触发二次验证、限制访问权限或引导至隔离网络。设备绑定有效遏制了账号共享、多人共用等违规行为,真正实现“一人一机一账号”的安全管理目标,同时也为后续的安全审计、行为追踪和责任溯源提供了高可靠的数据基础。 浙江国密算法portal认证控制系统容灾方案
上海杜衡电子科技有限公司是一家有着先进的发展理念,先进的管理经验,在发展过程中不断完善自己,要求自己,不断创新,时刻准备着迎接更多挑战的活力公司,在上海市等地区的数码、电脑中汇聚了大量的人脉以及**,在业界也收获了很多良好的评价,这些都源自于自身的努力和大家共同进步的结果,这些评价对我们而言是比较好的前进动力,也促使我们在以后的道路上保持奋发图强、一往无前的进取创新精神,努力把公司发展战略推向一个新高度,在全体员工共同努力之下,全力拼搏将共同上海杜衡电子科技供应和您一起携手走向更好的未来,创造更有价值的产品,我们将以更好的状态,更认真的态度,更饱满的精力去创造,去拼搏,去努力,让我们一起更好更快的成长!

- 河南安全运营中心(SOC)安全技术服务实施 2026-09-15
- 江苏多学科协同AI医疗诊断系统私有知识库构建 2026-09-15
- 云南知识库增强AI医疗诊断系统误诊漏诊防控 2026-09-15
- 天津可信赖安全技术服务团队 2026-09-15
- 上海可视化管理portal认证控制系统日志审计 2026-09-04
- 广东防蹭网portal认证控制系统合规认证 2026-09-04
- 湖南国密算法portal认证控制系统数据加密 2026-09-04
- 上海高并发portal认证控制系统可视化报表 2026-09-04


- 01 无锡帝能云电动车充电桩厂家
- 02 山东电脑数据加密哪家便宜
- 03 厦门汽车电动车充电桩
- 04 广东服装店自助收银机
- 05 新疆八宝山墓区导航软件系统
- 06 福建WiFi干线传送HomePlug AV芯片
- 07 湖北pdf数据加密怎么收费
- 08 个性化数字化咨询服务常见问题
- 09 哪里GEO网上价格
- 10 太仓网络机房工程升级