天津代码审计安全评测公司
关键词: 天津代码审计安全评测公司 代码审计

 2024.12.30
文章来源:
软件开发项目验收之际,需要第三方协助对系统进行代码审计并出具检测报告,验证系统的安全防护整体情况。对于合规性监管较严格的行业(如金融、电力、医疗保健等),第三方代码审计可以作为系统已完成安全性测试的支撑材料。代码审计有助于保护企业的资产和用户的隐私数据不被泄露或滥用。
选择第三方代码审计的优势:1、部分行业标准或法规要求或推荐使用第三方机构审计服务;2、可以提供更客观的审计结果,因为第三方机构未曾参与代码开发,可能会发现内部团队忽视的问题;3、第三方机构拥有专业的工具和经验丰富的安全工程师,更多的安全知识和经验,能够识别各种潜在的安全威胁。 安全漏洞检测:通过静态代码分析和动态代码测试,识别软件中的安全漏洞,并评估这些漏洞可能带来的风险。天津代码审计安全评测公司
代码审计报告用途:1、质量验收:审计报告可以提供代码质量的证据,帮助开发团队确保软件满足预开发的质量标准2、软件产品上线前安全性评估:通过审计可以发现代码中的安全漏洞,如SQL注入、跨脚本攻击等,从而在产品上线前进行修复3、软件产品合规性证明:确保代码遵守相关的法律法规和行业标准,例如数据保护法规。4、风险评估:通过代码审计报告,可以评估软件产品的风险等级,发现可能的风险点和漏洞,从而采取相应的措施降低风险。天津第三方代码审计安全评测报告如果需要高级安全工程师参与代码审计,或者要求快速完成,费用也会相应增加。
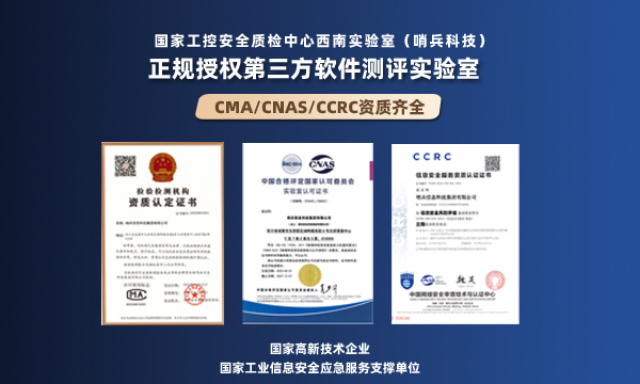
国家工控安全质检中心西南实验室(哨兵科技)代码审计的过程涉及几个关键步骤,包括但不限于:
静态代码分析,这是通过工具不运行程序代码的方式来检查源代码。它帮助开发者发现程序中潜在的安全漏洞、性能问题以及不兼容的代码模式。
动态代码分析,与静态分析不同,动态分析需要在运行时检查程序的行为。这涉及到对程序输入各种数据,检验程序输出是否符合预期并识别程序中的安全隐患。
手工审计,即便有多种自动化工具,手动审计仍然不可或缺。专业的审核人员会亲自读代码,利用自己的经验和知识去识别那些自动化工具可能遗漏的问题。
代码审计报告旨在对目标项目的代码进行更大范围的安全审计,以识别潜在的安全风险、漏洞和不符合最佳实践的地方。我们通过专业的审计测试,可以为项目团队提供有价值的反馈和建议,以改善代码质量,增强系统的安全性。在进行代码审计时,我们会综合采用静态代码分析、动态测试、渗透测试以及安全编码规范检查等多种方法,以确保审计的全面性和准确性。出具的代码审计报告可以用于帮助开发团队确保软件满足预开发的质量标准、软件产品上线前安全性评估、软件产品合规性证明、风险评估等。 代码审计工具在评估大量代码并指出可能的问题时非常有效,但是仍然需要人工去分析所有结果。
单次代码审计是指一次性为客户的被审计系统开展代码审计服务,服务完成后提交源代码审计报告并指导客户针对安全漏进行修复。单次服务只能够发现目前源代码中可能存在的各种安全问题,对于系统后续开发产生的安全问题无能为力。进行单次代码审计的客户有以下几种情况:1)信息系统上线前进行代码审计,确保系统安全后,后续不再进行代码审计工作;2)客户为甲方开发系统,为证明系统安全无问题交付,而进行的单次代码审计,后续甲方不再进行代码审计工作;3)为应付安全检查而进行的单次代码审计工作,后续不再进行安全检测工作;4)等保测评要求项中要求开展代码审计工作,通过等保后,后续不再进行代码审计工作通过采用合适的工具和最佳实践,开发团队可以更有效地实施代码审计,保护用户数据和企业资产。代码审计安全评测公司
为应付安全检查而进行的单次代码审计工作,后续不再进行安全检测工作。天津代码审计安全评测公司
随着信息技术的飞速发展,软件安全测试是确保软件应用程序安全性的过程,在进行软件安全测试时,应用安全、代码审计、漏洞扫描和渗透测试成为信息安全领域的四大重要环节。这四个点在确保软件应用程序的安全性方面起到了至关重要的作用。应用安全是指保护应用程序和数据不受未经授权的访问、篡改和破坏的能力。代码审计是对源代码进行人工或自动化审查,以查找潜在的安全漏洞和隐患。漏洞扫描是一种自动化技术,用于查找计算机系统中的漏洞和弱点。渗透测试模拟了真实嘿客攻击的过程,旨在评估软件应用程序的安全性。
天津代码审计安全评测公司

- 信息系统验收测试机构 2026-11-04
- 哪里有信息化项目验收测评 2026-11-04
- 小程序安全测评机构 2026-11-04
- 信息化平台验收测评费用 2026-11-04
- 深圳源代码审计 2026-11-03
- 合肥代码审计检测机构哪家好 2026-11-03
- 信息化系统功能检验检测哪家好 2026-11-03
- 第三方系统安全测评服务 2026-11-03



- 01 重庆防水专业灯光租赁
- 02 港闸区彩色打印激光数码复合机
- 03 广东机电工程造价分公司加盟
- 04 小型打印机出租价格
- 05 保健食品蓝帽子注册多久
- 06 陕西质量管理认证咨询管理企业
- 07 十堰江诚消防维保规范
- 08 克旗代理工商年检咨询
- 09 无人机培训常见套路
- 10 武汉ICT治具生产批发