深圳源代码审计
关键词: 深圳源代码审计 代码审计

 2026.11.03
文章来源:
在代码审计过程中,使用工具可以提高效率和准确性。1.静态代码分析工具可以自动扫描代码,识别潜在的安全漏洞和编码错误。常见的静态分析工具包括:SonarQube:提供代码质量分析和安全漏洞检测;Checkmarx:专注于安全漏洞的检测,支持多种编程语言。Fortify:提供应用安全解决方案,支持静态和动态分析。2.动态分析工具在应用程序运行时进行检查,能够识别运行时错误和安全漏洞。常见的动态分析工具包括:OWASPZAP:开源的动态应用安全测试工具,适用于Web应用。BurpSuite:提供Web应用安全测试功能,包括爬虫、扫描和攻击模拟。3.代码审计框架可以帮助开发者更系统地进行代码审计。常见的框架包括:OWASPASVS:应用安全验证标准,提供安全控制的最佳实践。NISTSP800-53:美国国家标准与技术研究院发布的安全与隐私控制框架。如果项目需要行业特定的安全知识,如金融服务或医疗保健应用程序,工程师的专业技能需求将直接影响费用。深圳源代码审计
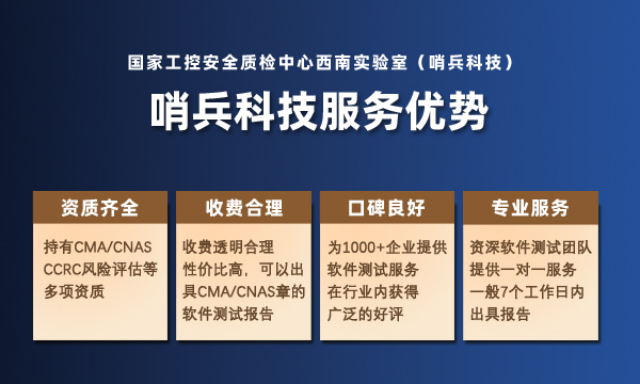
代码审计工具的使用,提高了审计的效率和准确度,从而加快了代码审计报告的出具时间。在完成代码审计后,哨兵科技会为客户提供一份详细的审计报告。报告会对软件的整体安全状况和代码质量进行评估,帮助客户了解软件的安全状况,为后续的开发迭代提供有力的参考依据。总而言之,代码审计是保障软件安全的重要手段,哨兵科技凭借专业的技术和服务,为客户提供代码审计方案。我们始终致力于帮助客户发现和解决软件中的安全问题,提高软件的安全级别和质量标准,成为企业数字化转型征程中坚实可靠的护航舰队。代码审计公司代码质量评估:对代码的结构、规范性、可读性、可维护性等进行评估,确保代码质量符合行业标准和企业要求。
第三方代码审计是一种通过专业软件测试机构对软件源代码进行检查的服务,旨在发现潜在的安全漏洞、性能问题以及不符合编码规范的地方。一般在软件开发阶段、软件上线前以及软件运营维护阶段均需要第三方代码审计。特别是在运营阶段,软件可能面临外部环境变化带来的风险,如法律法规对数据隐私保护的要求升级,或者软件的功能新增,迭代更新等。第三方软件测试机构的代码审计业务服务主要包括代码质量检查、安全性检查、性能评估、技术文档评估、第三方服务集成分析、软件架构评估。
第三方代码审计采用自动化工具和专业人工审查,对系统源代码进行细致的安全审查,从根本上解决系统可能存在的漏洞、后门等安全问题以及不符合最佳实践的地方!审计结果客观公正,具有专业工具,测试经验丰富,可以降低软件安全风险。哪些平台需要做代码审计?●即将上线的新系统平台●存在用户资料等敏感机密信息的企业平台●开发过程中对重要业务功能需要进行局部安全测试的平台●存在大量用户访问、高可用、高并发请求的网站●互联网金融类存在业务逻辑问题的企业平台软件开发项目验收之际,需要第三方协助对系统进行代码审计并出具检测报告,验证系统的安全防护整体情况。
拿到软件测试报告后,报告的有效期可以持续多久呢?首先,我们需要明确的是,软件测试报告并无固定的有效期,而是受到多种因素的影响。其中蕞主要的因素就是待测试的软件系统的更新情况和测试内容的变化。在常规情况下,只要被测软件没有发生更新,测试内容保持不变,那么软件测试报告就可以被认为是长期有效的。但在实际情况中,我们需要根据被测软件的更新情况和测试内容的变化来重新评估测试报告的有效性。同时,在使用软件测试报告时,我们还需要考虑特定平台或法规或行业标准是否规定了报告的有效期,以确保报告的合规性和有效性。动态分析工具在应用程序运行时进行检查,能够识别运行时错误和安全漏洞。郑州代码审计检测机构
动态代码审计是在软件运行时,通过模拟攻击场景,检测软件的安全性和性能表现。深圳源代码审计
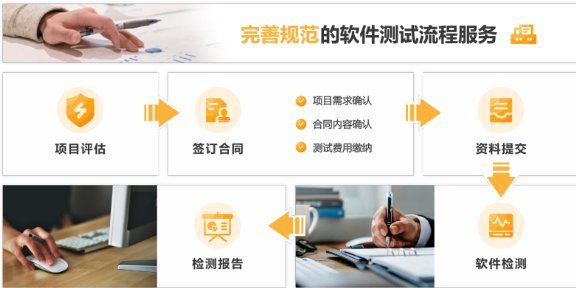
哨兵信息科技集团有限公司代码审计的流程:1.明确审计目标和范围:在开始审计之前,首先要明确我们要检查什么。比如,目标是发现安全漏洞,范围可能是一个特定的应用程序或者代码库。2.制定审计计划:根据目标和范围,制定一个详细的计划。这个计划包括审计的方法、时间安排和资源分配。方法可以是手动审查,也可以使用自动化工具。3.实施审计:按照计划进行代码审计,并记录所有发现的问题。这可能包括对源代码的逐行审查、对函数和方法的分析,以及安全最佳实践的遵守情况。4.问题分析和报告:对发现的问题进行分析,确定问题的严重性和影响范围。然后编写报告,列出所有发现的问题和建议的修复措施。报告要清晰、简洁,并包含所有必要的信息和建议。5.问题修复和复查:根据报告中的建议,修复发现的问题并复查以确保问题已被正确修复。这可能包括重新运行自动化工具、手动审查等。6.总结和反馈:在完成代码审计后,总结整个过程并反馈给相关人员。这可能包括对发现的问题的总结、修复措施的总结、最佳实践的建议等。深圳源代码审计

- 信息化系统功能检验检测哪家好 2026-11-03
- 第三方系统安全测评服务 2026-11-03
- 系统安全测评机构哪家好 2026-11-03
- 信息化平台验收测评机构 2026-11-03
- 兰州第三方代码审计安全测试服务哪家好 2026-11-02
- 第三方系统评测机构哪家好 2026-11-02
- 西宁第三方代码审计评测机构 2026-11-02
- 第三方小程序个人信息合规测试 2026-11-02



- 01 汕头机加工劳务外包工人
- 02 峨山百万繁星-商业生态-数字门店价格表格
- 03 山东电子智能家居安装质保服务
- 04 浙江境外游斯里兰卡订制游
- 05 上海半导体无尘服清洗租赁周期
- 06 浙江服装企业用什么管理软件杭州有哪些厂商
- 07 南京商场老鼠消杀团队
- 08 内蒙古高校实验室用微区偏振二次谐波产生系统收费标准
- 09 潍坊有效管理咨询怎么收费
- 10 浙江有色金属类零件去毛刺机设备