乌鲁木齐第三方代码审计安全测试价格
关键词: 乌鲁木齐第三方代码审计安全测试价格 代码审计

 2026.11.05
文章来源:
静态代码审计主要通过分析代码的语法结构、逻辑关系等,发现代码中的潜在问题,无需运行代码即可完成。它主要依靠人工审查与自动化工具相结合的方式。代码审计人员会逐行研读代码,凭借深厚的技术功底和丰富经验,去挖掘诸如缓冲区溢出、权限滥用等潜在问题。静态代码分析工具包括FortifyStaticCodeAnalyzer、Coverity、SonarQube、Checkmarx等。通过使用工具,可以依据预设的海量规则集,快速扫描源代码,能揪出未初始化变量、硬编码敏感信息等隐患,还能依据行业标准评估代码质量,确保其符合安全规范。第三方代码审计拥有专业工具和经验丰富的安全工程师,更多的安全知识和经验,能够识别各种潜在的安全威胁。乌鲁木齐第三方代码审计安全测试价格
源代码安全审计服务采用分析工具和专业人工审查,对系统源代码进行细致的安全审查,从根本上解决系统可能存在的漏洞、后门等安全问题!源代码审计(CodeReview)是由具备丰富编码经验并对安全编码原则及应用安全具有深刻理解的安全服务人员对系统的源代码和软件架构的安全性、可靠性进行的安全检查。源代码审计服务的目的在于充分挖掘当前代码中存在的安全缺陷以及规范性缺陷,从而让开发人员了解其开发的应用系统可能会面临的威胁,并指导开发人员正确修复程序缺陷。福州代码审计安全检测多少钱单次代码审计是指一次性为客户的系统开展代码审计服务,服务完成后提交审计报告并针对安全漏进行指导修复。
静态代码审计的主要目标是检查代码的安全性、合规性、代码质量等,从源代码层面降低攻击者入侵的风险,找出目标系统是否存在可以被攻击者可能利用的漏洞以及由此引起的风险大小,从而为制定相应的应对措施与解决方案提供实际的依据。同时提高代码编码规范及质量。 静态代码审计的主要工作流程是,先采用codepecker、fortify、Bandit等主流的商业工具,对代码进行语法扫描,找到不符合编码规范的地方。同时直接对代码进行分析,不需要运行代码,也不需要对代码编译链接和生成可执行文件。然后对代码进行人工审计,依据代码审计checklist,对代码中的关键函数、入口点、爆发点进行审查追踪调用链,分析代码逻辑以及代码架构,找出工具漏扫部分缺陷。如果有测试环境,对找出的部分缺陷进行验证,进一步确保缺陷准确率。 哨兵科技软件测评机构不*提供传统的静态代码审计,还具备类似动态审计的能力。通过程序实际运行及打断点分析,能够动态佐证代码逻辑及第三方包的调用情况,确保软件备案的完整性和合规性。这一能力可以辅助客户在各类项目中提供更深入、更可靠的安全验证。
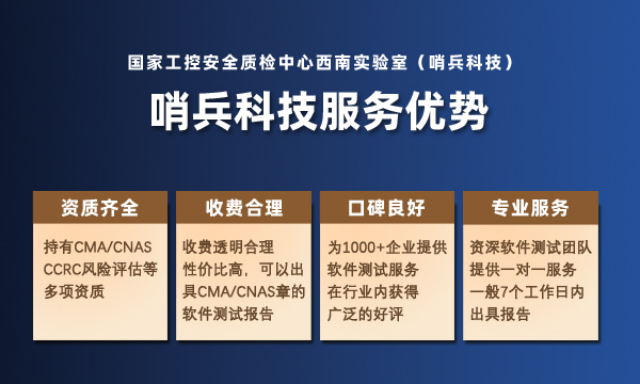
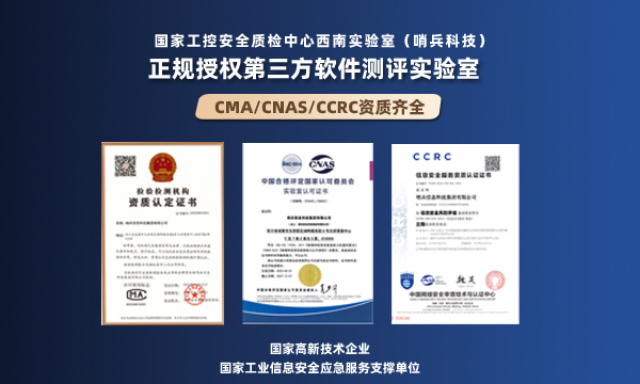
身为第三方软件测试服务机构,哨兵科技持有CMA、CNAS等资质认证,聚焦于为客户提供深度的代码审计服务,保障软件的安全性和可靠性。哨兵科技软件测评实验室已经为1000+客户提供代码安全保障服务。哨兵科技代码审计服务包括基础安全扫描、代码质量审计、定制化审计服务。基础安全扫描是指快速定位常见安全漏洞,提供修复建议,适合初创企业和快速迭代的项目。代码质量审计是指深入分析代码质量,涵盖安全、性能、可维护性等方面,适合金融、政企等对代码质量要求较高的行业。定制化审计服务是指,根据您的具体需求,量身定制审计方案。客户为甲方开发系统,为证明系统安全无问题交付,而进行的单次代码审计,后续甲方不再进行代码审计工作。
在源代码安全审计标准层面,《GB/T15532-2008计算机软件测试规范》规定了计算机软件生存周期内各类软件产品的基本测试方法、过程和准则,包括代码审查、走查和静态分析的静态测试方法。《GB/T34944-2017Java语言源代码漏洞测试规范》、《GB/T34943-2017C/C++语言源代码漏洞测试规范》和《GB/T34946-2017C#语言源代码漏洞测试规范》从语言层面,规定了不同开发语言源代码漏洞测试的测试总则和测试内容,适用于开发方或者第三方机构的测试人员利用自动化静态分析工具开展的源代码漏洞测试活动。《GJB/Z141-2004jun用软件测试指南》规定了jun用软件在其生存周期内各阶段测试的方法、过程和准则,采用静态测试方法和动态测试方法对软件进行测试,指导jun用软件的测试组织和实施。哨兵科技采用分析工具和专业人工审查,对系统源代码进行更大范围更加细致的安全审查。上海第三方代码审计安全测试哪家好
选择第三方软件测试机构进行代码审计时需要考虑:资质认证,专业团队,良口碑,先进工具与方法。乌鲁木齐第三方代码审计安全测试价格
人工审查是代码审计的重要环节,由专业的安全审计人员对代码进行逐行检查。富有经验的软测人员会先从宏观着眼,剖析程序架构,梳理业务流程,找出关键代码路径。逐行研读代码时,凭借敏锐技术嗅觉,挖掘潜在风险。看到数据输入口,思考有无严格验证,防止恶意输入;涉及权限校验处,检查是否存在越权漏洞;碰到加密函数,核实加密算法强度是否达标。遇到复杂逻辑,绘制流程图辅助理解,像多层嵌套的权限管理模块,用流程图厘清不同角色权限分配与校验流程,确保无漏洞死角。乌鲁木齐第三方代码审计安全测试价格

- 信息化系统功能检验检测哪家好 2026-11-03
- 第三方系统安全测评服务 2026-11-03
- 系统安全测评机构哪家好 2026-11-03
- 信息化平台验收测评机构 2026-11-03
- 兰州第三方代码审计安全测试服务哪家好 2026-11-02
- 第三方系统评测机构哪家好 2026-11-02
- 西宁第三方代码审计评测机构 2026-11-02
- 第三方小程序个人信息合规测试 2026-11-02



- 01 汕头机加工劳务外包工人
- 02 峨山百万繁星-商业生态-数字门店价格表格
- 03 山东电子智能家居安装质保服务
- 04 浙江境外游斯里兰卡订制游
- 05 上海半导体无尘服清洗租赁周期
- 06 浙江服装企业用什么管理软件杭州有哪些厂商
- 07 南京商场老鼠消杀团队
- 08 内蒙古高校实验室用微区偏振二次谐波产生系统收费标准
- 09 潍坊有效管理咨询怎么收费
- 10 浙江有色金属类零件去毛刺机设备