合肥代码审计检测机构哪家好
关键词: 合肥代码审计检测机构哪家好 代码审计

 2026.11.03
文章来源:
什么样的代码审计报告才能作为信息化项目验收使用?首先,第三方代码审计机构必须取得相应的国家资质,例如CMA或者CNAS资质,认可检测服务范围并必须含代码审计这项测试服务。这样的审计报告才能被认为是有法律效力的。其次,在代码审计的服务内容里还包含了回归测试,在初次审计结束后我们需要配合承建方进行整改,将高危,中危的代码重新合理的规范的编写,再出具代码审计报告。第三方测试机构一定要有丰富的软件测试经验,专业的工程师团队,更多元化的安全知识和经验,能够识别各种潜在的安全威胁。代码审计的重点在于深度挖掘代码中的复杂逻辑和业务流程中的安全问题,以及评估代码质量和架构。合肥代码审计检测机构哪家好
渗透测试是一种黑盒测试。测试人员在获得目标的IP地址或域名信息的情况下,完全模拟嘿客使用的攻击技术和漏洞发现技术,对目标系统的安全做深入的探测,发现系统蕞脆弱的环节。能够直观的让管理人员知道网络所面临的问题。而代码审计属于白盒测试,白盒测试可以直接从代码层次看漏洞,能够发现一些黑盒测试发现不了的漏洞,比如二次注入,反序列化,xml实体注入等。两者虽然有区别,但在操作上可以相互补充,相互强化。例如:黑盒测试通过外层进行嗅探挖掘,白盒测试从内部充分发现源代码中的漏洞风险;代码审计发现问题,渗透测试确定漏洞的可利用性;渗透测试发现问题,代码审计确定成因。哈尔滨第三方代码审计安全测试机构哪家好第三方组件审计:检查软件中使用的第三方组件和开源库的安全性,防止因第三方组件漏洞导致的安全风险。
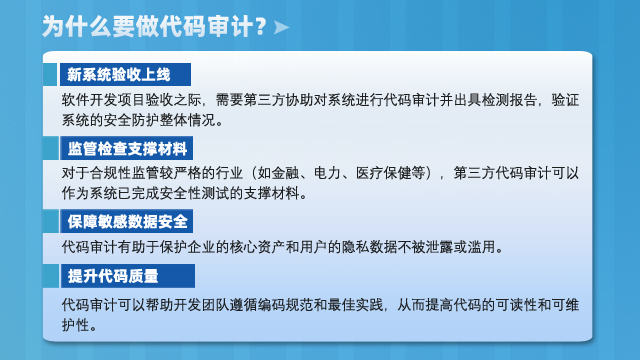
代码审计的任务之一就是发现代码中的安全漏洞。这些漏洞可能包括SQL注入、跨站脚本攻击(XSS)、命令注入、CSRF、CROS、业务逻辑漏洞、缓冲区溢出、权限绕过等常见的安全问题。通过审计,可以及时发现这些漏洞,避免被黑帽子利用,保护软件系统的安全。安全漏洞堪称软件系统的“心腹大患”。以SQL注入漏洞为例,在某社交平台,黑帽子利用其代码中对用户输入信息过滤不严的漏洞,在评论区输入恶意构造的SQL语句,成功突破数据库防线,窃取了大量用户的隐私数据,包括聊天记录、个人资料等,给用户带来极大困扰,平台也面临巨额索赔与信任危机。
代码作为软件的实现形式,其质量与安全关系到业务系统的稳定性、数据资产的机密性与完整性。其中第三方代码审计是检测代码质量与安全的主要手段。代码审计服务的目的在于充分挖掘当前代码中存在的安全缺陷以及规范性缺陷,从而让开发方、运营方或是甲方了解应用系统可能会面临的威胁,并正确修复程序缺陷。 静态代码分析,又可以称作整体源代码审计,是代码审计的方式之一,是指源代码审计服务方技术人员(如哨兵信息科技),对被检测系统的所有源代码进行整体的安全审计,代码覆盖率为100%。它是在不运行软件源代码的情况下,采用源代码扫描和人工分析确认相结合的方式,从数据流、语义、结构、控制流、配置流等方面对源代码进行的分析,发现源代码存在的安全漏洞。安全漏洞检测:通过静态代码分析和动态代码测试,识别软件中的安全漏洞,并评估这些漏洞可能带来的风险。
恶意代码,在大多数计算机入侵事件中扮演重要的角色。任何以某种方式来对系统或网络造成威胁与破坏的计算机代码,都可以称之为恶意代码,包括计算机病毒、木马、蠕虫、后门等。恶意代码排查的主要目的,就在于发现并解决系统可能存在的安全性问题和隐患。 恶意代码排查,是指采用技术手段与流程化操作,对当前运行环境下计算机系统、网络设备、移动终端等展开深入检测、分析与溯源,从而识别、定位并清掉各类恶意代码的专业技术工作。 恶意代码涵盖范围极广,包括病毒、蠕虫、木马、勒索软件、间谍软件、广告插件、挖矿程序以及恶意脚本等,这些代码通常会未经授权窃取数据、破坏系统功能、占用硬件资源,甚至对整个网络安全造成威胁。完成代码审计后,哨兵科技会出具一份详细的审计报告。报告会对软件的整体安全状况和代码质量进行评估。代码审计公司
哨兵科技代码审计服务着重查探以下三大板块:安全漏洞、代码质量以及性能问题。合肥代码审计检测机构哪家好
在源代码安全审计标准层面,《GB/T15532-2008计算机软件测试规范》规定了计算机软件生存周期内各类软件产品的基本测试方法、过程和准则,包括代码审查、走查和静态分析的静态测试方法。《GB/T34944-2017Java语言源代码漏洞测试规范》、《GB/T34943-2017C/C++语言源代码漏洞测试规范》和《GB/T34946-2017C#语言源代码漏洞测试规范》从语言层面,规定了不同开发语言源代码漏洞测试的测试总则和测试内容,适用于开发方或者第三方机构的测试人员利用自动化静态分析工具开展的源代码漏洞测试活动。《GJB/Z141-2004jun用软件测试指南》规定了jun用软件在其生存周期内各阶段测试的方法、过程和准则,采用静态测试方法和动态测试方法对软件进行测试,指导jun用软件的测试组织和实施。合肥代码审计检测机构哪家好

- 信息系统验收测试机构 2026-11-04
- 哪里有信息化项目验收测评 2026-11-04
- 小程序安全测评机构 2026-11-04
- 信息化平台验收测评费用 2026-11-04
- 深圳源代码审计 2026-11-03
- 合肥代码审计检测机构哪家好 2026-11-03
- 信息化系统功能检验检测哪家好 2026-11-03
- 第三方系统安全测评服务 2026-11-03



- 01 重庆防水专业灯光租赁
- 02 港闸区彩色打印激光数码复合机
- 03 广东机电工程造价分公司加盟
- 04 小型打印机出租价格
- 05 保健食品蓝帽子注册多久
- 06 陕西质量管理认证咨询管理企业
- 07 十堰江诚消防维保规范
- 08 克旗代理工商年检咨询
- 09 无人机培训常见套路
- 10 武汉ICT治具生产批发