信息化平台功能测试费用
关键词: 信息化平台功能测试费用 软件

 2025.09.18
文章来源:
软件测试是描述一种用来促进鉴定软件的正确性、完整性、安全性和质量的过程。换句话说,软件测试是一种实际输出与预期输出之间的审核或者比较过程。对于软件测试来说,用较少的人力、物力和时间来发现软件中隐藏的缺陷,保证软件的质量,为以后的软件测试积累丰富的经验。对于客户的需求,软件测试可以验证软件是否满足客户的需求,评估和衡量软件质量,为客户评审软件提供有力的依据。第三方测试:其目的是为了保证测试工作的客观性。第三方测试工程主要包括文档审查、代码审查、功能测试、性能测试、接口测试、边界测试、余量测试、可靠性测试、安全性测试、安装性测试、恢复性测试、兼容性测试、稳定性测试、人机交互界面测试等十余项。第三方软件检测机构检测范围广,包括文档审查、代码审查、功能和性能测试,可靠性、安全性和兼容性测试等。信息化平台功能测试费用
软件
在当今高速发展的信息社会,计算机和电子技术越来越受到人们的重视,以软件为典型的计算机行业正在以一种井喷式的发展趋势。软件测试得到了许多科研单位和企业公司的大力重视,我国软件测试行业发展迅速。软件是智能的载体,是智能社会重要的基础要素。运行于智能产品、工业装备与系统全生命周期活动中的先进软件是工业乃至社会发展水平的重要标志,是未来智能工业的重要基础支撑,是不能受制于人的关键技术。软件测试是利用人工或者自动手段按照测试方案和业务流程对产品进行功能、性能等进行测试,是软件开发过程中的一个重要组成部分,是贯穿整个软件开发生命周期、对软件产品(包括阶段性产品)进行验证和确认的活动过程。信息系统功能测评机构专业软件测试,保障您的项目稳健前行。
CMA和CNAS报告到底有什么区别?到底要拿到哪种资质的报告比较合适?目前,国内主要的实验室或第三方测试机构资质,有CNAS认可及CMA认定。CMA是中国计量认证的缩写,它是一种行政许可,具有强制性;CNAS是由中国合格评定国家认可委员会组织评审的资质。CNAS是自愿的认可,适用于企业内部的实验室,也可以是第三方实验室,包括国内外。CMA和CNAS的报告区别又在哪里呢?首先,这两种报告的法律效力和权wei性不同,CMA报告具有法律效力,是具有向社会出具公正数据的资质证明,但只在国内有效;CNAS报告,本身不具有法律效力,但是在国际上和国内的部分领域具有较高的公信力。
第三方软件测评报告主要包含以下内容:项目概述:包括项目背景、测试范围、测试目标、测试策略等。测试环境:包括测试环境搭建、测试工具、测试软件等。测试计划:包括测试范围、测试进度、测试资源、测试风险等。测试执行:包括测试用例设计、测试脚本编写、测试结果记录等。测试总结:包括测试总体情况、问题总结、缺陷分析、改进建议等。
第三方软件测评报告的制作步骤如下:
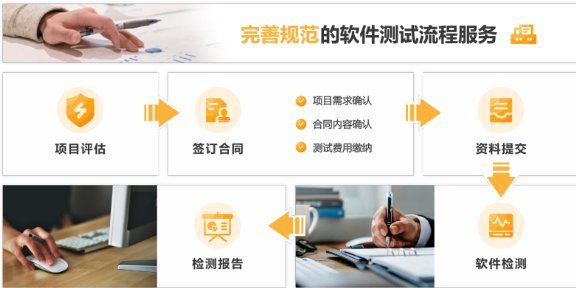
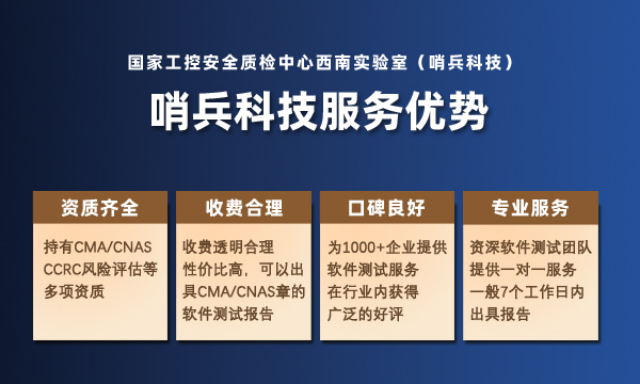
确定测试需求:了解软件项目的要求、特点和目标,确定测试范围和测试重点。选择测试机构:选择具备CMA、CNAS双重资质的专业的第三方软件测试服务机构,并根据测试需求评估工作量,以此为依据提供测试报价。制定测试方案:根据测试需求,制定测试方案,包括测试范围、测试进度、测试资源、测试风险等。设计测试用例:根据测试方案,设计测试用例,包括功能测试、性能测试、安全测试等。执行测试:根据测试方案和测试用例,进行实际测试,记录测试结果。总结测试报告:根据测试结果,进行问题总结、缺陷分析、改进建议等,编写测试报告。提交测试报告:根据合同约定,提交第三方软件测评报告。 第三方软件测评推荐哨兵科技!
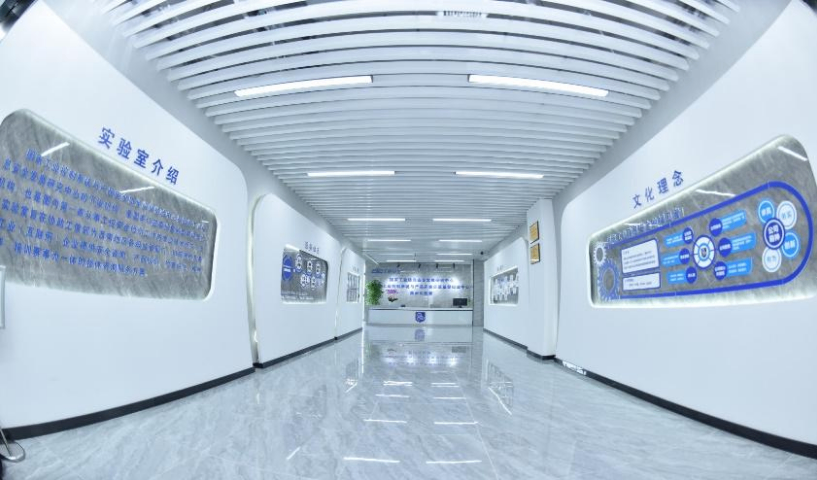
软件测评:依托国家工控安全质检中心西南实验室检测能力,提供通用软件检测、行业软件检测、工业软件安全检测、工业组态软件检测、工业APP安全检测技术服务,提供第三方专业标准检测机构出具的具备法律效力的检测结果报告。信息安全等级保护测评:作为国家等保办推荐等级保护测评机构CNAS等保测评机构,按照等保2.0有关管理规范和技术标准要求,对传统信息系统(含信创信息系统)及工业控制系统、云计算、物联网、大数据、移动互联等进行测评。密码应用安全性评估:按照相关标准,在采用商用密码技术、产品和服务集成建设的网络和信息系统中,对密码应用的合规性、正确性和有效性进行评估。软件测评机构怎么选?欢迎咨询哨兵科技!第三方系统安全评测报告
通过对软件产品或信息系统的合法合规性、信息安全性、性能效率等进行检测,降低产品或系统的安全风险。信息化平台功能测试费用
依据GB/T25000.51信息安全性,分别从标识和鉴别、访问控制、安全审计、数据完整性、数据保密性、软件容错、会话管理外部接口、端口测试、通用安全保障维度,对系统进行功能安全性检测,出具专业的安全测试报告。
用途:用于软件安全方面的验收
1.满足网络安全等级保护以及其他周期性的内外部安全合规要求。
2.通过多方位的安全测武,保障生产环境的同时有效降低测试和运维团队在安全方面所需的人力成本。
3.保护生产环境,免于道受应用层攻击带来的系统可用性和业务连续性损失。
4.保护应用关键源代码,防止应用关键逻辑被逆向分析,保护算法及知识产权。
参考标准:根据国家标准GB/T25000.51-2016《系统与软件工程系统与软件质量要求和评价(SQuaRE)第51部分:就绪可用软件产品(RUSP)的质量要求和测评细则》及相关的安全标准规范对信息化项目进行上线或验收安全测法包括主机及应用系统安全。测试范围或内容:主要从安全功能、漏洞扫描、渗透测试、源代码审计等方面对信息化项目进行多方位评估。 信息化平台功能测试费用

- 信息化系统功能检验检测哪家好 2026-11-03
- 第三方系统安全测评服务 2026-11-03
- 系统安全测评机构哪家好 2026-11-03
- 信息化平台验收测评机构 2026-11-03
- 兰州第三方代码审计安全测试服务哪家好 2026-11-02
- 第三方系统评测机构哪家好 2026-11-02
- 西宁第三方代码审计评测机构 2026-11-02
- 第三方小程序个人信息合规测试 2026-11-02



- 01 汕头机加工劳务外包工人
- 02 昆明咨询全链路服务便捷
- 03 峨山百万繁星-商业生态-数字门店价格表格
- 04 山东电子智能家居安装质保服务
- 05 浙江境外游斯里兰卡订制游
- 06 上海半导体无尘服清洗租赁周期
- 07 浙江服装企业用什么管理软件杭州有哪些厂商
- 08 南京商场老鼠消杀团队
- 09 内蒙古高校实验室用微区偏振二次谐波产生系统收费标准
- 10 潍坊有效管理咨询怎么收费