郑州代码审计安全评测费用
关键词: 郑州代码审计安全评测费用 代码审计

 2026.08.06
文章来源:
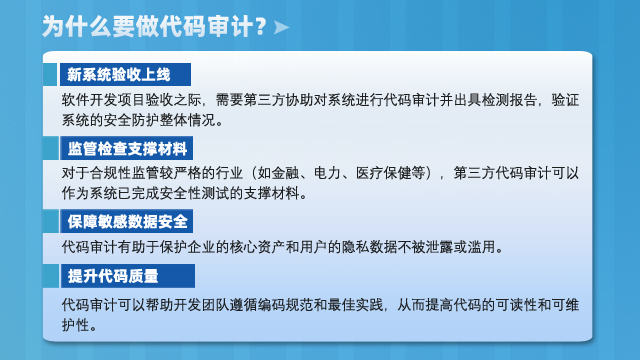
静态代码审计的主要目标是检查代码的安全性、合规性、代码质量等,从源代码层面降低攻击者入侵的风险,找出目标系统是否存在可以被攻击者可能利用的漏洞以及由此引起的风险大小,从而为制定相应的应对措施与解决方案提供实际的依据。同时提高代码编码规范及质量。 静态代码审计的主要工作流程是,先采用codepecker、fortify、Bandit等主流的商业工具,对代码进行语法扫描,找到不符合编码规范的地方。同时直接对代码进行分析,不需要运行代码,也不需要对代码编译链接和生成可执行文件。然后对代码进行人工审计,依据代码审计checklist,对代码中的关键函数、入口点、爆发点进行审查追踪调用链,分析代码逻辑以及代码架构,找出工具漏扫部分缺陷。如果有测试环境,对找出的部分缺陷进行验证,进一步确保缺陷准确率。 哨兵科技软件测评机构不*提供传统的静态代码审计,还具备类似动态审计的能力。通过程序实际运行及打断点分析,能够动态佐证代码逻辑及第三方包的调用情况,确保软件备案的完整性和合规性。这一能力可以辅助客户在各类项目中提供更深入、更可靠的安全验证。代码审计可以帮助开发团队遵循编码规范和最佳实践,从而提高代码的可读性和可维护性。郑州代码审计安全评测费用
第三方代码审计是一种通过专业软件测试机构对软件源代码进行检查的服务,旨在发现潜在的安全漏洞、性能问题以及不符合编码规范的地方。一般在软件开发阶段、软件上线前以及软件运营维护阶段均需要第三方代码审计。特别是在运营阶段,软件可能面临外部环境变化带来的风险,如法律法规对数据隐私保护的要求升级,或者软件的功能新增,迭代更新等。第三方软件测试机构的代码审计业务服务主要包括代码质量检查、安全性检查、性能评估、技术文档评估、第三方服务集成分析、软件架构评估。无锡代码审计安全检测费用人工审计通过模拟各种攻击场景,对代码中的关键函数、入口点、爆发点进行审查,找出工具漏扫部分缺陷。
静态代码审计主要通过分析代码的语法结构、逻辑关系等,发现代码中的潜在问题,无需运行代码即可完成。它主要依靠人工审查与自动化工具相结合的方式。代码审计人员会逐行研读代码,凭借深厚的技术功底和丰富经验,去挖掘诸如缓冲区溢出、权限滥用等潜在问题。静态代码分析工具包括Fortify Static Code Analyzer、Coverity、SonarQube、Checkmarx等。通过使用工具,可以依据预设的海量规则集,快速扫描源代码,能揪出未初始化变量、硬编码敏感信息等隐患,还能依据行业标准评估代码质量,确保其符合安全规范。
企业做代码审计可以明确安全隐患点,从整套源码切入蕞终明确至某个威胁点并加以验证提高安全意识有效督促管理人员杜绝任何一处小的缺陷,从而降低整体风险提升开发人员安全技能通过审计报告,以及安全人员与开发人员的沟通,开发人员更好的完善代码安全开发规范第三方代码审计的计费通常基于几个关键因素:审计的代码量、代码的复杂度、专业技能要求、紧急程度、风险管理需求、以及服务的定制化程度。例如,对于较大的代码库或包含多种编程语言和框架的项目,审计费用可能会更高。同时,如果需要高级安全工程师参与,或者要求快速完成,费用也会相应增加。服务提供商通常会根据这些因素估计所需工作量,并据此制定费用计划。对于风险较高的项目,审计过程将更加彻底,可能需要更多的测试和验证,代码审计的费用也会更多。
在代码审计过程中,使用工具可以提高效率和准确性。1.静态代码分析工具可以自动扫描代码,识别潜在的安全漏洞和编码错误。常见的静态分析工具包括:SonarQube:提供代码质量分析和安全漏洞检测;Checkmarx:专注于安全漏洞的检测,支持多种编程语言。Fortify:提供应用安全解决方案,支持静态和动态分析。2.动态分析工具在应用程序运行时进行检查,能够识别运行时错误和安全漏洞。常见的动态分析工具包括:OWASPZAP:开源的动态应用安全测试工具,适用于Web应用。BurpSuite:提供Web应用安全测试功能,包括爬虫、扫描和攻击模拟。3.代码审计框架可以帮助开发者更系统地进行代码审计。常见的框架包括:OWASPASVS:应用安全验证标准,提供安全控制的最佳实践。NISTSP800-53:美国国家标准与技术研究院发布的安全与隐私控制框架。代码审计工具在评估大量代码并指出可能的问题时非常有效,但是仍然需要人工去分析所有结果。广州第三方代码审计安全检测公司
哨兵科技代码审计可以帮助了解代码安全状况,为软件质量和安全保驾护航。郑州代码审计安全评测费用
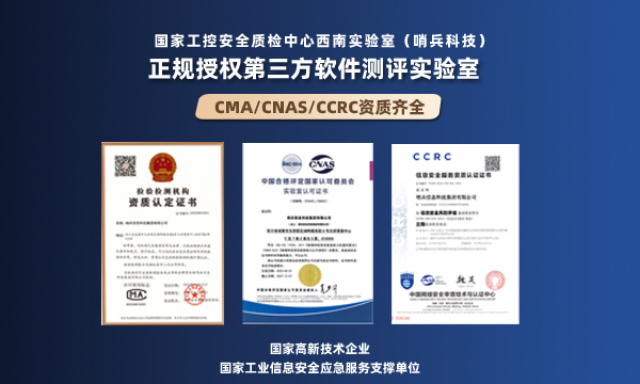
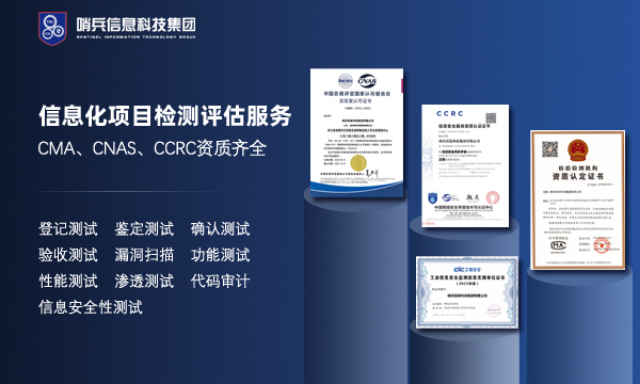
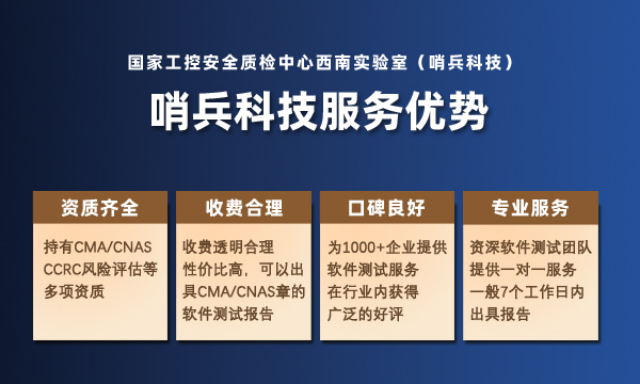
哨兵信息科技集团有限公司代码审计服务由精通安全漏洞原理、安全测试和软件开发等专业技术能力的安全工程师,在客户授权范围内,使用专业自动化工具结合人工代码分析的方式对应用程序源代码进行检查,发现安全缺陷,并提供相应的补救建议的专业化服务项目。哨兵科技具备CNAS、CMA双测评资质,可为各大企事业单位提供专业代码审计服务。采用分析工具和专业人工审查,对系统源代码和软件架构的安全性、编码规范度、可靠性进行更大范围的安全检查,发现这些源代码缺陷引发的安全漏洞,并提供代码修订措施和建议。郑州代码审计安全评测费用

- 信息化系统功能检验检测哪家好 2026-11-03
- 第三方系统安全测评服务 2026-11-03
- 系统安全测评机构哪家好 2026-11-03
- 信息化平台验收测评机构 2026-11-03
- 兰州第三方代码审计安全测试服务哪家好 2026-11-02
- 第三方系统评测机构哪家好 2026-11-02
- 西宁第三方代码审计评测机构 2026-11-02
- 第三方小程序个人信息合规测试 2026-11-02



- 01 汕头机加工劳务外包工人
- 02 福建电话拓展GEO报价行情
- 03 昆明咨询全链路服务便捷
- 04 峨山百万繁星-商业生态-数字门店价格表格
- 05 餐饮业做短视频营销公司推荐
- 06 加热管巴西NR10认证咨询
- 07 制造业产品设计公司哪家好
- 08 江苏文档管理系统采购
- 09 山东电子智能家居安装质保服务
- 10 浙江境外游斯里兰卡订制游